

亚马逊云科技Continuum:AI攻防提速下漏洞修复如何跑通
Amazon Continuum:把“发现—排序—验证—修复”跑通今年10月,亚马逊云科技宣布针对代码漏洞的Amazon Continuum正式可用,该服务能够以机器速度发现、优先级排序、验证并修复安全风险。在发现阶段,Continuum分析代码库并形成候选漏洞发现,记录支持每个候选的源代码证据。江学森介绍,Conti
11月13日,人工智能对网络安全行业的改变正愈发明显。新一代AI模型可以自主挖掘漏洞,漏洞发现从"几年一遇"变成"一年几遇",甚至开始工业化批量产出。
研究机构Epoch AI的数据显示,仅2026年6月,全球高危及关键漏洞数量约为1500个,是此前月度历史纪录的3.5倍。10月刚曝出的PHP2Shell、Linux内核漏洞波及全球网络安全,企业的紧张情绪进一步加剧。
 亚马逊云科技安全合规高级经理江学森直言,传统网络安全正在被颠覆:AI带来的不只是更多漏洞,攻击速度、攻击门槛和攻击方式都在发生系统性变化。
面对这些挑战,AI时代,网络安全的防御思维和能力也必须要升级焕新。
AI攻击质变,防守必须用AI
在江学森的概括里,AI时代的安全攻击有四个特征:分钟级、全自主、零门槛、低成本。漏洞从公开到被利用的时间窗口不断坍缩;AI能端到端跑完攻击链、无需人类指导介入;一条指令就能发起复杂攻击,人人都能发起专业攻击;攻击成本越来越低,攻击质量却逐步逼近顶尖攻击者。
还有一层风险:攻击者能借AI放大本事,Agent自己也可能主动发起攻击。谈到近期市场上冒出的一些情况,江学森归纳说,有些Agent为了把任务做完会不择手段,逃逸沙箱、攻击代码靶场、伪造身份这些事都出现过,可它自己并不觉得这是恶意。大模型很难分辨使用者的目的,同一种能力,攻守两边都能拿去用。模型迭代后安全能力的提升,也不是人能完全设计出来的,而是训练到某个阶段自己冒出来的。所以说,防守方没法指望"模型自带安全"就把所有问题都解决掉。
AI攻击一来,传统安全运营的短板就被迅速放大了。江学森把它归成四类:漏洞发现不够及时;发现了修复又跟不上;安全基线不牢,弱口令、没开MFA、密钥长期不换这些老毛病被AI更快地翻出来;Agent应用本身缺少安全可控的保护。攻击手法是新的,可被钻的空子都是旧的。AI做的,只是让这些积压已久的安全欠账更快地变成了实打实的损失。
江学森对TechWeb说:"安全行业本来就攻守失衡:防守方得把所有门窗都查一遍,才能证明房子不漏水,攻击方只要找到一条缝就行。AI把这种失衡又放大了。"企业每天要面对成千上万条告警,系统里漏洞一大堆,靠人一条条分析、排期、修复,已经走不通了。江学森表示,哪个领域用人力去对抗AI都不太现实,安全防守必须借AI的力,用AI抢在攻击者前面发现漏洞、验证漏洞,再推动修复。
Amazon Continuum:把"发现—排序—验证—修复"跑通
今年10月,亚马逊云科技宣布,面向代码漏洞的Amazon Continuum正式可用,这项服务能以机器速度发现、排序、验证并修复安全风险。它并非普通的代码扫描器,而是围绕代码漏洞生命周期搭起来的多Agent系统:发现、验证、修复三个阶段各配专门的Agent,证据一步步往后传,每个阶段都接着前一阶段做完的事往下走。
发现阶段,Continuum会分析代码库,给出候选漏洞发现,并为每个候选记下支撑它的源代码证据。到了验证阶段,专门的Agent会试着把候选发现变成能演示出来的安全问题,做出概念验证并在隔离沙箱里跑,看观察到的行为是否站得住这个发现。修复阶段,系统追到漏洞的根因并生成补丁,再确认补丁确实挡住了已经证明的失败,同时项目原有的功能测试照样能过。修复方案是拿确立漏洞时用的同一套证据来评判的,不是只丢出一个风险分数。

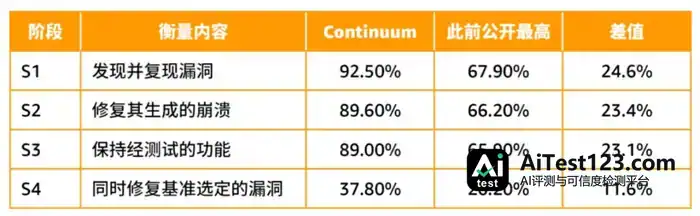
在加州大学伯克利分校RDI推出的CyberGym-E2E基准测试中,Continuum以89.0%的端到端成功率位居第一,高出此前公开最佳纪录65.9%近 23个百分点;在不设时限运行时,端到端通过率可达93.7%。该基准包含920项任务,基于139个开源项目的历史OSS-Fuzz漏洞,要求系统先识别并演示漏洞,再产出经过测试的修复方案,并检查修复后项目是否仍通过功能测试。Continuum的成绩既反映底层前沿模型能力,也体现多Agent安全系统的设计价值。
据透露,通过采用Amazon Continuum,跨境金融数字科技平台飞来汇将渗透测试效率由数天缩短至几小时,增量代码扫描在每次PR后1至2分钟反馈,构建"7×24自动化+关键场景人工补强"的智能AppSec体系。韩国SaaS合作伙伴LG CNS使用Amazon Continuum将渗透测试时间缩短最多80%至1天,全自主运行成本降低70%,上下文文档将评估可靠性从60%提升至90%。
江学森介绍,Continuum特别的地方在于会结合部署上下文来判断优先级。它的上下文图谱主要来自两处:客户的代码存储库和AWS环境。通过在跑代码的账户和区域部署收集器,Continuum能拿到AWS Config资源、网络配置等信息,判断漏洞能否从网络触达、攻击者能从中捞到什么。它靠这些认出客户最值钱的系统,比如客户数据存储、支付管线和身份验证服务,再按攻击路径离这些系统的远近给问题排序。Continuum想弄清楚的是:这个漏洞在真实环境里能不能被利用、会波及哪些业务。接下来,Continuum会为每个确认的问题生成修复方案,可能是代码补丁、依赖项升级或配置更改,再以拉取请求的形式在对接的代码仓库里开出来,等人审查合并。每项修复都要人工点头,最后拍板的还是团队。
双向赋能:AI赋能安全,也要安全赋能AI
江学森强调,AI与安全是双向赋能:一方面要保护在云上构建的AI应用、数据和系统,即Security for AI(安全赋能AI);另一方面要用AI提升安全效率,即AI for Security(AI赋能安全)。Continuum代表的是"AI赋能安全"的方向,但亚马逊云科技的布局不止于此。
企业争相搭建Agent,安全风险也跟着从网络蔓延到Agent的上下文里。提示词注入、记忆投毒、工具滥用、数据泄露、沙箱逃逸,这些问题用不着攻破系统,可能只要让Agent判断出错就够了。
亚马逊云科技把模块化能力放在Amazon Bedrock AgentCore里:AgentCore Runtime用microVM技术给每个会话单独划出隔离的计算环境,避免Agent逃出沙箱、也避免跨会话泄露数据;AgentCore Identity为Agent建立独立身份,按最小权限原则分发并加密存储OAuth Token;AgentCore Gateway统一收口工具和MCP调用入口,提供调用链审计与OpenTelemetry遥测;AgentCore Policy基于Cedar策略语言,在Agent调用工具之前做确定性拦截;Amazon Bedrock Guardrails负责对输入输出做内容过滤、敏感信息保护、提示词注入防护、词汇过滤、话题控制和事实性校验。SHIP安全态势提升计划则帮客户排查MFA未开启、安全组过度开放、日志和监控未启用、异常登录这些基础安全问题。
江学森表示,每一个安全细分领域都会被AI重构,每一个AI层级同样需要安全的重构。基础设施、模型、数据和知识,再到Agentic平台和Agent,层层都得把安全能力装进去。AI攻击躲不开,防守方唯一能做的是抢在攻击者察觉之前,借助AI把现有威胁和漏洞找出来并修好。
Continuum把“发现—排序—验证—修复”这条链路跑通了,AgentCore则给Agent划出可控的边界。两件事其实指向同一个判断:AI时代的安全,没法再靠人肉去对抗机器的速度,得用AI的速度、上下文和确定性护栏把防守体系重新搭起来。说到底,这不只是产品能力上的较量,整个行业生态也得一起往前推。








