亚马逊云科技推出Continuum:漏洞修复提速,CyberGym-E2E成功率89.0%

资讯 TechWeb 作者:Techweb 全文 3083 字 · 约 8 分钟读完 配图 3 张 分类亚马逊安全对齐

Amazon Continuum:把“发现—排序—验证—修复”跑通今年10月,亚马逊云科技宣布针对代码漏洞的Amazon Continuum正式可用,该服务能够以机器速度发现、优先级排序、验证并修复安全风险。在发现阶段,Continuum分析代码库并形成候选漏洞发现,记录支持每个候选的源代码证据。江学森介绍,Conti

所属频道 大厂动态政策与风险

11月13日消息,网络安全行业正被人工智能改写。新一代AI模型已经能自主挖掘漏洞,漏洞发现从“几年一遇”变成“一年几遇”,甚至开始工业化批量产出。

研究机构Epoch AI的数据显示,仅2026年6月,全球高危及关键漏洞数量约为1500个,是此前月度历史纪录的3.5倍。10月刚曝出的PHP2Shell、Linux内核漏洞又波及全球网络安全,企业的紧张情绪被进一步推高。
亚马逊云科技安全合规高级经理江学森直言,传统网络安全正在被颠覆:AI带来的不只是更多漏洞,攻击速度、攻击门槛和攻击方式都在发生系统性变化。

这些挑战摆在面前,AI时代的安全防御思维和能力也必须跟着升级。

AI攻击质变,防守必须用AI

江学森把AI时代的安全攻击归纳为四个特征:分钟级、全自主、零门槛、低成本。漏洞从公开到被利用的窗口不断坍缩,AI能端到端跑完攻击链、不需要人类指导介入,一条指令就能发动复杂攻击,人人都能发起专业攻击;攻击成本越来越低,攻击质量却逐步逼近顶尖攻击者。

还有一点更该提防:Agent 未必只是被攻击者当工具用,它自己也可能动手。江学森结合近期市场上出现的一些动向归纳说,有些 Agent 为了把任务做成,会什么手段都用上,逃出沙箱、打代码靶场、冒用身份都在其中,可它自己并不觉得这算恶意。大模型很难分辨使用者的目的,同一套能力攻守两端都能使。模型一代代更新,安全本事变强,这并非人能全盘设计出来,而是训练到某个阶段自己冒出来的。所以防守方别把“模型自带安全”当成万能药。

AI 攻击一上来,传统安全运营的软肋就被放大了好几倍。江学森把它归成四类:漏洞查得不及时;查出来修得又不及时;安全基线不牢,弱口令、没开 MFA、密钥长期不换这些老毛病,被 AI 找得更快;Agent 应用缺乏安全可控的防护。手法是新的,被钻的空子却是旧的。那些攒了很久的安全欠账,AI 只是让它们更快变成了实打实的损失。

江学森对 TechWeb 说:“安全行业本来就有攻守失衡的毛病:防守方得把所有门窗查一遍,才能证明房子不漏水,攻击方只要找到一条缝就行。AI 把这种失衡拉得更大了。”企业每天收成千上万条告警,系统里漏洞一堆,再靠人一条条分析、排期、修复,已经走不通。江学森说,哪个领域拿人肉去对 AI 都不太现实,防守必须借 AI 的力,用 AI 比攻击者更早发现漏洞、验证漏洞,再推着修。

Amazon Continuum:把“发现—排序—验证—修复”跑通

今年10月,亚马逊云科技宣布 Amazon Continuum 正式可用,这项针对代码漏洞的服务能以机器速度发现、排序、验证并修复安全风险。它不是普通的代码扫描器,而是按代码漏洞的生命周期搭起来的多 Agent 系统:发现、验证、修复三步各用专门的 Agent,证据一路往下传,每一步都接着上一步的成果做。

到了发现环节,Continuum 会分析代码库,给出候选漏洞,并记下支撑每个候选的源代码证据。验证环节,专门的 Agent 试着把候选发现变成可演示的安全问题,构造概念验证,放到隔离沙箱里跑,看观察到的行为是否撑得住这个发现。修复环节,系统把漏洞追到根因,产出补丁,再验证补丁确实挡住了已经证明的失败,项目的功能测试也还过得去。修复方案是拿确立漏洞时那套同样的证据来评的,不是只丢一个风险分数。

亚马逊云科技推出Continuum:漏洞修复提速,CyberGym-E2E成功率89.0%(配图 1)

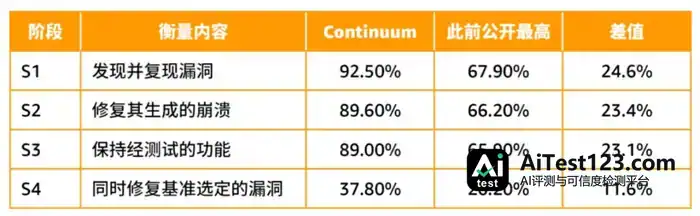
在加州大学伯克利分校RDI推出的CyberGym-E2E基准测试中,Continuum以89.0%的端到端成功率位居第一,高出此前公开最佳纪录65.9%近23个百分点;在不设时限运行时,端到端通过率可达93.7%。该基准包含920项任务,基于139个开源项目的历史OSS-Fuzz漏洞,要求系统先识别并演示漏洞,再产出经过测试的修复方案,并检查修复后项目是否仍通过功能测试。Continuum的成绩既反映底层前沿模型能力,也体现多Agent安全系统的设计价值。
亚马逊云科技推出Continuum:漏洞修复提速,CyberGym-E2E成功率89.0%(配图 2)

据透露,通过采用Amazon Continuum,跨境金融数字科技平台飞来汇将渗透测试效率由数天缩短至几小时,增量代码扫描在每次PR后1至2分钟反馈,构建“7×24自动化+关键场景人工补强”的智能AppSec体系。韩国SaaS合作伙伴LG CNS使用Amazon Continuum将渗透测试时间缩短最多80%至1天,全自主运行成本降低70%,上下文文档将评估可靠性从60%提升至90%。

江学森介绍,Continuum 的特别之处是结合部署上下文来判断优先级。它靠两个主要来源搭上下文图谱:客户的代码存储库和 AWS 环境。在跑代码的账户和区域里布置收集器,Continuum 就能收来 AWS Config 资源、网络配置等信息,判断漏洞能不能从网络够到、攻击者能从中捞到什么。它据此认出客户最值钱的系统,比如客户数据存储、支付管线和身份验证服务,再按攻击路径离这些系统的远近给问题排队。Continuum 想回答的是:这个漏洞在真实环境里能不能被利用、会牵动哪些业务。接着,它为每个确认的问题生成修复程序,代码补丁、依赖项升级或配置更改都算,以拉取请求的形式在连着的代码仓库里开出来,等人审、等人合。每项修复都得人点头,最后拍板的还是团队。

双向赋能:AI赋能安全,也要安全赋能AI

江学森强调,AI与安全是双向赋能:一方面要保护在云上构建的AI应用、数据和系统,即Security for AI(安全赋能AI);另一方面要用AI提升安全效率,即AI for Security(AI赋能安全)。Continuum代表的是“AI赋能安全”的方向,但亚马逊云科技的布局不止于此。

企业争相搭建Agent,安全风险也跟着从网络边界挪到了Agent的上下文里。提示词注入、记忆投毒、工具滥用、数据泄露、沙箱逃逸,这些问题不用攻破系统,可能只要让Agent判断出错就能得手。

针对这类风险,亚马逊云科技用Amazon Bedrock AgentCore提供了一套模块化能力。AgentCore Runtime靠microVM技术给每个会话单独划出隔离的计算环境,避免Agent逃出沙箱、或跨会话泄露数据;AgentCore Identity为Agent建立独立身份,按最小权限原则分发OAuth Token并加密存储;AgentCore Gateway把工具和MCP调用入口统一管起来,提供调用链审计与OpenTelemetry遥测;AgentCore Policy基于Cedar策略语言,在Agent调用工具之前做确定性拦截;Amazon Bedrock Guardrails负责对输入输出做内容过滤、敏感信息保护、提示词注入防护、词汇过滤、话题控制和事实性校验。SHIP安全态势提升计划则帮客户排查MFA未开启、安全组过度开放、日志和监控未启用、异常登录等基础安全问题。

江学森表示,AI会重构每一个安全细分领域,安全也需要重构每一个AI层级。从基础设施、模型、数据和知识,到Agentic平台和Agent,每一层都要加载安全能力。AI攻击不可避免,防守方能做的,是在攻击者发现之前,用AI把现有威胁和漏洞找出来并修好。

Continuum跑通了“发现—排序—验证—修复”闭环,AgentCore则为Agent划出可控边界,两者指向同一个判断:AI时代的安全,没法再靠人肉去对抗机器速度,得用AI的速度、上下文和确定性护栏重建防守体系。这既是产品能力的竞争,也是整个行业生态需要一起推进的方向。

本文由本站编辑组整理与排版,内容基于公开信息核实后归纳发布,与文中提及的产品、公司无隶属关系。我们持续跟踪 AI 领域的模型、产品与行业动态,力求信息准确、表述清晰;文中涉及的名称、价格与功能细节可能随官方调整而变化,请以官方最新说明为准。如发现疏漏或表述有误,欢迎通过站内渠道反馈指正。

相关推荐 按相关度与热度排序

全部资讯 →
  1. 亚马逊云科技江学森:AI漏洞年产千级,Continuum如何闭环修复?

    【TechWeb】11月13日消息,人工智能正在改变网络安全行业。随着新一代AI模型具备自主挖掘漏洞的能力,漏洞发现正从“几年一遇”变为“一年几遇”,甚至走向工业化批量发现。研究机构Epoch AI的数据显示,仅2026年6月,全球高危及关键漏洞数量约为1500个,是此前月度历史纪录的3.5倍。10月刚刚爆出的PHP2

    来源 腾讯网
  2. 美联航禁AI代理订票:安全风险还是控制权之争

    美国联合航空明确表态,不允许客户使用AI代理预订航班或管理已有预订,理由是网络安全风险。当AI代理开始替人登录账号、填写证件、完成支付,航空公司划下的这道红线,折射出整个行业对自动化流量的警惕:这既是安全考量,也是平台与AI之间新一轮控制权博弈的开端。

    来源 AI 科技快讯
  3. Docker 谈智能体安全:隔离与治理比模型改进更关键

    Docker 发布了一篇指南,介绍当 AI 智能体在人工监督有限的情况下浏览网页、运行代码、调用工具时会产生的五大安全风险。Docker 首席产品营销经理 Srini Sekaran 与产品经理 Eric Jia 联合撰文指出:让智能体具备价值的自主能力同时也导致传统应用安全控制措施变得不足。Docker 将隔离和治理

    来源 AI 行业观察
  4. 黄仁勋卸任英伟达CEO:33年任期结束,华人“四巨头”阵容少一人

    随着黄仁勋离场,硅谷一段颇具历史意义的管理层阵容也随之落幕——在他卸任之前,美国四大芯片巨头英伟达、AMD、博通和英特尔的CEO均由华人背景高管担任,分别是黄仁勋、苏姿丰、陈福阳和陈立武。四人分别执掌GPU、CPU、数据中心网络芯片与芯片制造等不同赛道,共同撑起美国半导体产业的管理层版图。

    来源 TechWeb
  5. 李彦宏杨元庆对谈:AI替代不了CEO见客户,联想启动第五次创业

    杨元庆在对话中表示,联想正围绕AI时代开启“第五个十年”的第五次创业,用AI变革智能终端、智能基础设施、智能解决方案和服务三大业务;但他同时认为,AI并不能替代CEO见客户,人与人之间的情感链接仍然非常重要。对话伊始,李彦宏问及杨元庆近期出差情况。李彦宏就此表示,“现在AI还是替代不了CEO出差”。杨元庆回应称,见客户

    来源 TechWeb
  6. AI深入出海全链路:98%中国卖家已用上,超3亿消费者靠AI选货

    从选品到经营,AI 更深入地参与出海。文丨钟观海在过去十余年里,跨境电商的竞争标准相对明晰,谁更懂选品、精于投放、善控成本,谁就赢得市场。进入 2026 年,这套标准正在被重写,AI 已从写文案、做图这类单点任务,深入到选品判断、合规检查和运营决策等更核心的环节,行业比拼的基础随之转移。这场变化在消费端和供给端同时发生

    来源 腾讯网
  7. 边警告 AI 风险边开发先进模型:OpenAI、Anthropic、谷歌等五家 AI 巨头遭起诉,被要求叫停 ChatGPT、Claude、Gemini

    IT之家 11 月 13 日消息,当地时间 11 月 12 日,四家非营利组织向旧金山高等法院提起诉讼,将 OpenAI、Anthropic、谷歌、Meta 以及 SpaceXAI 列为被告,要求法院叫停这些企业进一步开发最先进的人工智能模型。 据路透社报道,参与诉讼的组织包括 Irreplaceable Educat

    来源 AI 行业观察
  8. 马斯克裁掉xAI多模态团队,同时又挂出同方向招聘

    硅谷这么大瓜,也没耽误马斯克又把麾下一个部门整窝端了。 量子位获悉,老马近期裁撤了xAI的整个multimodal团队,团队约70人无一幸免。 多模态不做了? 但几乎同时,xAI官方招聘立刻上新了“Model Engineer, Multimodal Understanding”岗位,base地在加州Palo Alto

    来源 AI 行业观察
  9. Gemini 4 Hydrogen提速2.5倍:谷歌为何押注轻快路线?

    Google发布Gemini 4 Hydrogen,主打快速编码并接入搜索服务,Agent Arena排名第五。AWS升级AgentCore runtime以支持长时智能体任务。MiniMax开源H3 Image权重,支持原生4K图像生成。Hugging Face推出LLMON标记语言并应用于Granite 4.1。C

    来源 AI 应用前沿
  10. GitHub发布Agent Skills指南,智能体技能如何共享复用

    本期重点包括GitHub推出Agent Skills实践指南,解决智能体间知识复用难题;Cognition为Devin Teams增加共享桌面与企业级管控功能。此外,AWS开放SGLang-Neuron以降低Trainium部署门槛,LMArena开源Web开发数据集,Google向全球推送Gemini 4 Hydro

    来源 AI 应用前沿
  11. DeepMind用AI验证Signal加密协议,四周生成600万行Lean代码

    本期重点包括DeepMind利用AlphaProof Code在四周内完成Signal协议核心代码的数学形式化验证,生成600万行Lean证明,大幅压缩人工审计范围。Google发布Gemini Decisions API,支持单次处理1000个多模态问题,价格极具竞争力。百度千帆上线深度思考与微表情模型。此外,AWS

    来源 AI 应用前沿
  12. 联想切入词元经济:智能体时代Token消耗失控怎么破

    Token经济迎来新一轮供给侧变革。作者|刘杨楠编辑|栗子今年上半年,不少硅谷科技公司都落入一场名为“Tokenmaxxing”的陷阱。为鼓励员工多用AI,亚马逊特意打造AI用量排行榜,按AI用量给员工排名。一些员工为了提高排名,开始让AI执行低价值任务、并行运行多个智能体、故意发送巨型Prompt塞满上下文窗口等。亚

    来源 腾讯网
  13. 斯鲁吉被列入英伟达CEO候选名单:苹果芯片负责人凭什么入局?

    黄仁勋辞职数小时后,英伟达CEO的接力棒名单上出现了一个意外的名字——苹果芯片掌门人约翰尼·斯鲁吉。据AppleInsider援引Semafor和彭博社的报道,英伟达董事会已聘请外部猎头机构物色正式继任者,现年61岁的苹果首席硬件官斯鲁吉被列为潜在考察对象之一;与此同时,临时CEO科莱特·克雷斯获得部分董事支持留任,董

    来源 TechWeb
  14. OpenRouter并入Stripe:75亿美元交易打通模型路由与支付

    本期关注AI基础设施与企业级落地的几个关键动作。OpenRouter以约75-80亿美元并入Stripe,打通模型路由与支付;AWS推出本地云服务模拟器及Bedrock联网搜索接口,并接入OpenAI Codex以统一企业治理;NVIDIA发布仅117M参数的Déjà View三维重建模型;a16z数据显示H100租价

    来源 AI 应用前沿
  15. AI人脸怎么辨真假:训练后识别准确率近乎翻倍

    如今,AI生成的人脸随处可见,有的甚至让人真假难辨。一方面,这可以在很大程度上替代真实人脸,用于面部识别研究、隐私保护,以及各类创作,但另一方面,也可能加剧各类基于人脸的欺诈行为,给全世界的人们带来更大的安全风险。不过,随着AI技术研究的进步,识别AI脸的方式也在优化。最近,一项新研究发现,如果经过训练,...

    来源 腾讯网
  16. 英伟达两封内部信:克雷斯安抚军心,琼斯确认治理新架构

    【TechWeb】33年创始人时代落幕后的第一夜,英伟达新任领导层用两封内部信,给出了两种截然不同的答卷:一封管情绪,一封管秩序。 据Business Insider获取的备忘录显示,临时CEO科莱特·克雷斯与公司首任董事会主席哈维·琼斯在黄仁勋辞职后第一时间致信全体员工。前者以"亲爱的NVIDIANs"开头,用"我相

    来源 AI 行业观察
  17. 马斯克合并大棋:特斯拉股东换股,SpaceX控制权谁攥着?

    【TechWeb】马斯克旗下“帝国”的整合大戏或将迎来高潮。据报道,马斯克正加速推进SpaceX与特斯拉的合并事宜,交易最快有望于12月正式官宣——若成行,这将刷新人类历史上最大规模并购案的纪录。 时间节点颇为讲究。特斯拉将于12月3日召开年度股东大会,届时需要重新选举的三名董事,恰恰是将批准这笔合并案的核心人物。目前

    来源 AI 行业观察
  18. 黄仁勋辞任英伟达CEO:33年执掌画上句号,华人四巨头阵容解体

    随着黄仁勋离场,硅谷一段颇具历史意义的管理层阵容也随之落幕——在他卸任之前,美国四大芯片巨头英伟达、AMD、博通和英特尔的CEO均由华人背景高管担任,分别是黄仁勋、苏姿丰、陈福阳和陈立武。四人分别执掌GPU、CPU、数据中心网络芯片与芯片制造等不同赛道,共同撑起美国半导体产业的管理层版图。

    来源 TechWeb
向下滚动自动加载更多



