

AAIF扩至十个项目:OpenAI、Anthropic、Google接口仍各自为政
AGNTCon + MCPCon 2026:Agentic AI Foundation 新增四个项目,MCP 转向安全议题。
10月22日至23日,AGNTCon + MCPCon North America 2026在圣何塞举行。Agentic AI Foundation(AAIF)在这场活动上新增四个项目,成立第一年就从三个创始项目扩展到十个。活动紧接同一场地的PyTorch Conference之后举办,议程重心已明显从协议新功能转向安全和身份。
AAIF执行董事Mazin Gilbert在开幕演讲中公布项目动态,同时宣布三个新的治理委员会。Alibaba贡献OpenSandbox,这是一个供智能体运行的安全沙箱;OpenAI带来Open Responses,一项面向LLM接口互操作性的开放规范; Anthropic加入Agent Skills;Hugging Face则加入OpenEnv,这是用于训练和评估智能体的强化学习环境框架。基金会首席技术官Manik Surtani在公告中这样概括这一里程碑:
“一年前,AAIF 携三个项目成立,并押注智能体 AI 需要一个中立的家园才能蓬勃发展。如今,我们托管着十个项目。”
Surtani在题为“谁来保持它的开放性?”的演讲中提出,光有许可证并不能保证基础设施保持开放。他拿始终由一家公司掌控的Android,与Google交给中立基金会的Kubernetes作对照。眼下悬而未决的开放问题,集中在身份、证明、审计和支付几方面。
外部媒体的报道要冷静得多。The New Stack指出,Open Responses已获得AWS Bedrock、Databricks、Ollama、Nvidia和vLLM支持,可Anthropic仍在定义自己的Messages API,Google也另有一套Interactions API。The Register的报道标题是“供应商关联的 AI 智能体技术被友好且资金充足的基金会接纳”,文章结尾发出警告:
“这种对 AI 智能体充满热情——或者说轻信——的接受速度,对某些行业而言可能有些过快。”
成立才11周的Tokenomics Foundation,其执行董事J.R. Storment在现场对观众说,别再数Token了。按任务算成本比按Token算成本更合理,按结果算成本又更进一步,但真正该衡量的是业务价值。
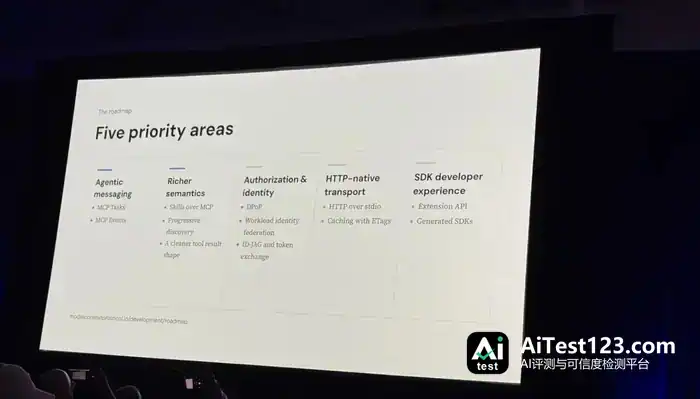
Anthropic的 MCP联合创建者David Soria Parra认为,能力强大的模型眼下更需要连接能力,而不是帮它们聚焦任务。7月28日的规范加入了无状态服务器,一些开发者担心MCP会因此沦为又一个普通API,而部分平台已有约70%的流量走这种模式。Soria Parra宣布Claude Code支持MCP Tasks,工具调用可以持续数分钟、数小时乃至数天,不再局限于数秒。Anthropic还把Agent Skills标准捐给了基金会。该项目的路线图列出五个优先领域,涉及智能体消息、通过MCP使用Skills、身份以及HTTP原生传输等方向。
OpenAI的Thomas Sarlandie分享了从ChatGPT插件目录中看到的MCP服务器生产使用情况。工具数量其实没有上限,但过大的Schema会被裁剪,参数描述最先被删掉。已发布的服务器中,约四分之三的工具Schema小于1KB,最大的单个工具Schema约260KB,单个服务器则能达到1.4MB。凡是没给每个工具加注解的服务器提交,OpenAI一律拒绝;有了这些注解,ChatGPT就能快速处理只读调用,并在执行破坏性操作前请求确认。只有56%的插件用上了服务器指令,Sarlandie表示,这些指令可以安全地扩展到约1,000个字符。

Chrome的Sarah Drasner介绍了WebMCP。这是一项目前处于源试用阶段的拟议Web标准,允许网站把工具公开给智能体。智能体可以直接调用已经声明好的工具,不必去抓取DOM;Drasner引用的基准测试显示,操作速度能提升2.5至7.5倍。只读提示和不受信任内容提示,也能帮智能体挡住藏在用户评论里的提示词注入。Drasner强调,WebMCP是对MCP的补充,并非要取代MCP。
加州大学伯克利分校教授Dawn Song认为,短期内前沿AI对攻击者的帮助会大于对防御者。Song的CyberGym基准测试覆盖近200个开源项目中的1,500多个漏洞,模型如今已经能发现零日漏洞。在ExploitGym上,GPT-5.6 Sol两小时内针对869个目标生成了约230个可运行的漏洞利用;即便启用标准安全缓解措施,仍能生成80多个。攻击者只要找到一个漏洞就够了,因此Song呼吁构建默认安全的系统,采用AI生成的证明,并提到一个用于追踪这些能力的新观测平台。

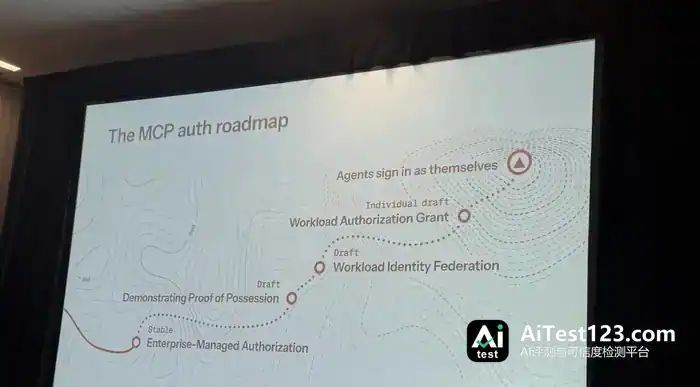
Anthropic的Den Delimarsky是该协议的首席维护者。他说SDK累计下载量已达41.7亿次,大约一个月前这个数字还是30亿次;Delimarsky表示,这让每一个安全缺口都变得更加重要。116个一致性测试场景中,约三分之一目前用于测试安全性,企业托管授权功能已经在Claude中上线。Delimarsky展示的身份验证路线图里,该功能被标为稳定;持有证明令牌和工作负载身份联合仍处在草案阶段;最终目标则是让智能体以自身身份登录。
Goose 背后是 Block,其创建者 Bradley Axen 上台演示了 Buzz。这个开源工作空间的特点是人与智能体共用频道;每个智能体有独立身份,还带一份写明归属的证明,频道能读,私信读不了。Buzz 目前聚集了 8 万个社区,GitHub Star 数为 3.6 万,1.0 版本定在 11 月中旬发布。
GitHub 前 CEO、现 Entire CEO Thomas Dohmke 的判断是,智能体把代码审查逼成了瓶颈。他引用行业数据:用编码智能体的团队一周大约提交 57 个 Pull Request,其他团队只有 10 个左右。Dohmke 的设想是把智能体会话日志存进 Git、跟提交挂上钩,审查者便能顺着变更最初的意图去看代码。
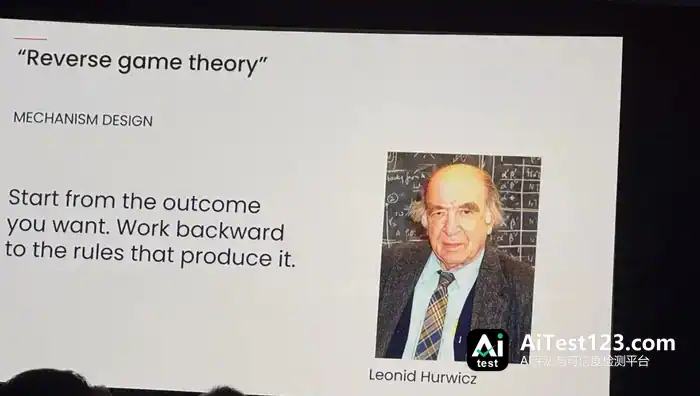
Tim O'Reilly 把 MCP 看作 AI 领域的“参与式架构”,说它接的是 Unix 的脉络。他提到,AI 经济还缺一套运转机制,好比当年 Web 需要按点击付费的广告和安全支付。他把解法叫作机制设计,即“逆向博弈论”——先定下想要的结果,再倒推能产生这个结果的规则。他要说的是:信任不该留在模型里,应当放进协议、网关和可验证身份。
对跑 MCP 服务器的团队,演讲给出的建议很落地:每个工具都加注解,Schema 别铺大,还要为智能体带自己的身份、而非借用用户 Token 这件事提前准备。不过,演讲中有些数据找不到公开材料支撑,部分安全扩展也还在草案阶段。想深挖的开发者可以去看第一天、第二天的主题演讲直播,或翻阅基金会项目页面。下一届 AGNTCon + MCPCon 定于 2027 年 4 月 28 日至 29 日在旧金山、9 月 15 日至 16 日在伦敦举办。
















