Grok应用3.5万个无需登录可访问:SpaceX与特斯拉内部数据外泄
Grok在让人破绷这件事上,从来不会让人失望。
 Grok在让人破防这件事上,从没让人失望过。
henry 发自 凹非寺
量子位 | 公众号 QbitAI
Grok在让人破防这件事上,从没让人失望过。
安全公司Claroc刚刚发现,超过3.5万个用Grok构建的应用不用登录就能访问,其中一些直接把企业机密和个人隐私晾在了外面。
最扎眼的是,老马自家的SpaceXSI(SpaceX与 xAI合并后的公司)和X也在其中。
员工入职计划、销售客户资料、广告提案……自家的底儿都被抖了出来。
没合并的特斯拉同样没躲过去。一份服务中心评分表把22名技术人员的姓名、工作效率和奖金情况摆到了公开网页上。
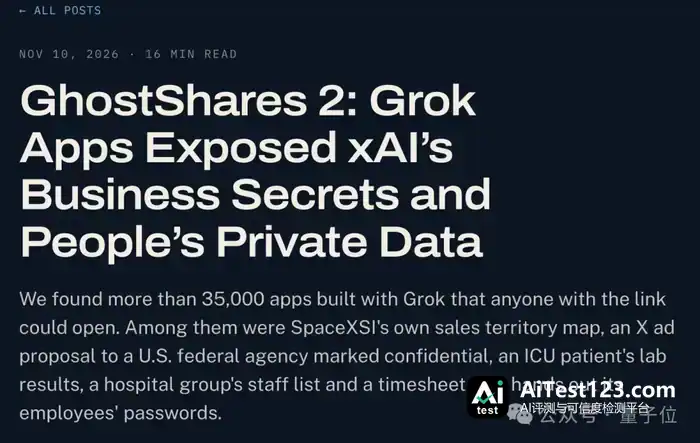
更离谱的是,遭殃的不只是用自家产品的自家员工,泄露内容还牵涉普通人的敏感信息。
ICU患者的化验结果、影像检查、呼吸机使用记录,还有企业员工的明文账户密码,都在里面。
真就用Grok,免费送一键开盒?
到底泄露了什么?
具体来说,Claroc一开始测试了43551个Grok Build应用地址(37571个仍然在线),发现94.7%的在线应用无需登录就能打开。
这些应用大多是你我做的AI泔水,像小游戏、计算器之类的……
但沙里淘金,经过模型筛查和人工抽样,Claroc估计其中大概有650—800个应用包含私密数据。
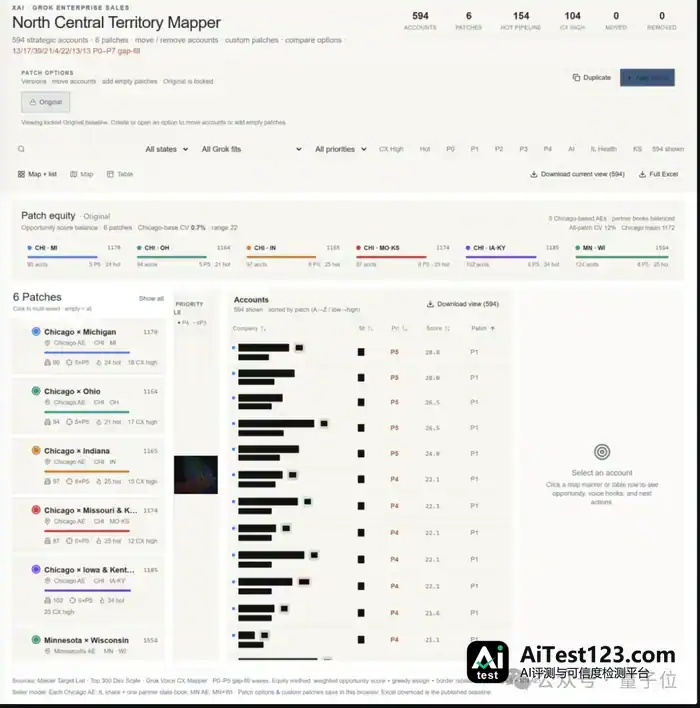
涉及的机构包括SpaceXSI、X,以及另外30家企业,其中6家入选《财富》500强。
这些数据有多敏感,举几个例子就知道了:
1、一份ICU患者简报,包含患者化验结果、影像检查和呼吸机使用状态。
2、一家承包商的工时管理应用,把18个账户的明文密码写进了脚本,访问页面的人都可以下载。
3、SpaceXSI的内部销售工具,包含战略客户账户、销售商机和内部团队信息。
4、特斯拉服务中心评分表,包含员工姓名、工作效率和奖金情况。
。。。。
看下来,虽然真有「谁家好人」在Vibe Coding上记录自己的密码和体检报告。
但Grok这家伙直接给人公之于众了,也实在过于逆天。
那么,这些本来应该只在公司内部流转的数据,怎么会出现在公开网页上?
随手一个链接,怎么就成了开盒的入口?
说白一点,用Grok vibecoding的时候,每个发布出去的应用都会分到一个单独的网址,样子大概是随机名称.grok.me。
这些随机名称由若干单词拼成,本意就是让人猜不着。可网址难猜,不等于访问权限就安全。

Claroc发现,靠被动DNS(Passive DNS)数据库,能把这些应用地址成批捞出来。
道理不复杂:人每访问一个网站,电脑都要通过DNS查询域名对应的服务器地址。有些DNS解析服务会把查询记录收下来,存进一个可以搜索的数据库。
这么一来,就有一条现成的发现路子:
有人访问应用 → DNS查询留下记录 → 域名进了被动DNS数据库 → 外部的人就能批量找到应用地址。
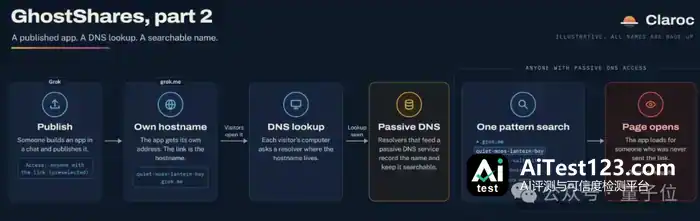
要是应用的访问权限设成「任何持有链接的人」,那找到网址就等于能直接打开。
换句话说,Grok拿随机网址抬高了应用被发现的难度,访问控制这道题却没真正解开。
为公平起见,Claroc也拿ChatGPT应用做了对照:它的应用地址同样可能被被动DNS收录,但分享面板默认是「仅限我」。别人就算摸到网址,也进不去。
这一局,ChatGPT先赢一分。
另外,研究人员还想验证Grok写出来的代码靠不靠谱、团队权限是怎么处理的。
接着,Claroc用虚构数据自己搭了一个客户管理应用,给一个四人销售团队用。
Grok倒也自动加上了Google和X登录,可研究人员翻代码时发现一个低级错误:
应用先把登录的人拉进团队,然后再查他是不是团队成员。等于先拉你进群,再看你是不是群友。
那还用说,查的时候当然都是群友……
之后,研究人员用一个从未被邀请的Google账户登录,结果不光看到了全部客户资料,还改掉了一条记录、删掉了另一条记录。
换句话说,只要你愿意,Grok的大门一直冲你开着。
官方回应与后续进展
事情曝光后,SpaceXSI对媒体表示,应用在创建者主动分享之前都是私密的,发布要走好几个步骤。
公司还说,员工账户默认设的是「仅限你」,想把应用公开,得自己去改权限。
可Claroc表示,在它用来测试的付费账户里,发布面板上预先勾好的,恰恰是「任何持有链接的人」。
关键就在这儿:
发布前是私密的,和发布时默认让谁来看,是两回事。
就算把「发布」一路点到底,最终预选出来的访问范围依旧是所有拿到链接的人;多点几次确认,也不会自动给你补上一份团队成员名单。
研究人员同时验证了Grok现有的权限控制功能:一旦切到「仅限你」,陌生人再去访问页面和数据接口都会被挡在门外;取消发布,应用也能在几秒内下线。
可见Grok手里是有能用的保护措施的。说到底,问题出在用户把内部工具发出去的时候,这些措施究竟有没有被真正用上。
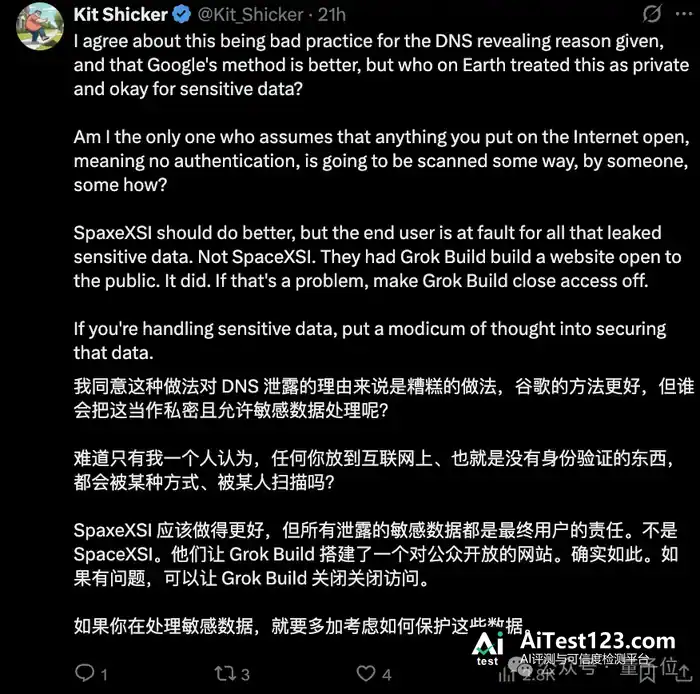
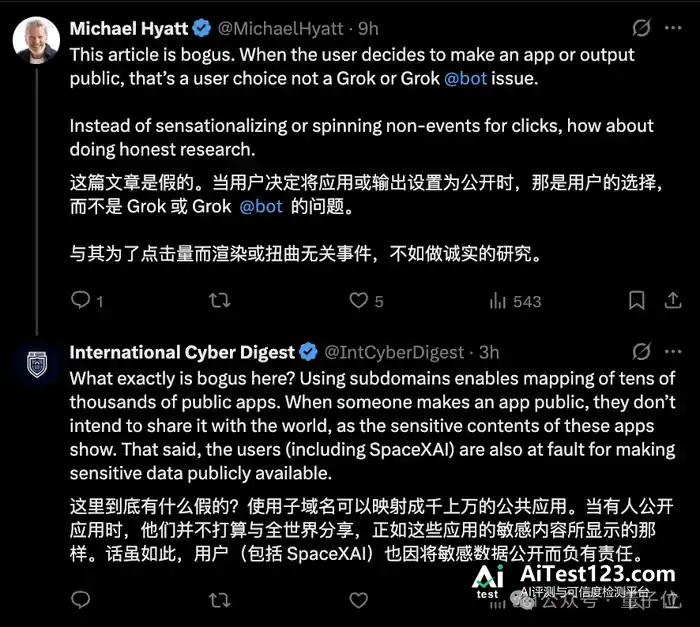
眼下推特上已经为此吵成一片:一部分人认为权限是用户自己开的,另一部分人则觉得是Grok的权限设置本身有毛病。
后续怎么处理?直到Ars Technica发出采访邮件,过了好几个小时,SpaceXSI才开始动手移除相关链接。
到报道发布时,SpaceXSI和X员工创建的24个应用已全部下线。
不过,其他用户创建的大量应用还能照常访问,Claroc这边也已经自己出面联系受影响的机构。
平台会不会主动去通知其余受影响的客户?Ars Technica至今没拿到明确说法。
参考链接 [1]https://arstechnica.com/security/2026/11/grok-build-coding-agent-leaks-oodles-of-confidential-info-some-belonging-to-spacexsi/ [2]https://blog.claroc.io/ghostshares-grok-build-apps/