Claude漏洞挖掘成绩单:37966条候选,仅217条修复

资讯 创业邦 作者:量子位 全文 2273 字 · 约 6 分钟读完 配图 12 张 分类ClaudeAnthropic开源

开源维护者:“我们的目标是别被淹死。”

所属频道 大厂动态Claude 与 Anthropic开源生态

这阵子AI找漏洞的事,怎么看都透着割裂。

一头是AI一出手就翻了个底朝天,先揪出PHP底层一个重大安全漏洞,又扒出948个Linux内核漏洞……

另一头,开源社区快被逼疯了:漏洞是你找出来的,你倒是修啊!
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 1)

就在昨天,安全公司VulnCheck交出了一份关于Anthropic玻璃翼计划(Project Glasswing)的答卷。

答卷显示,玻璃翼计划上线七个月,Claude累计挖出的候选漏洞已有37966条。

可公开记录里,到现在被修复的只有217条。

VulnCheck由此发问:当初闹得沸沸扬扬的网络安全“Mythos时代”,究竟来了没有?

3.8万个漏洞,究竟修好了多少?
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 2)

先把时间拨回今年4月,Anthropic当时大张旗鼓推出的“玻璃翼计划”。

按该计划的设想,是要用Claude在关键软件和开源项目里成规模地找安全漏洞,再拉上科技企业和开源维护者一起推动修复,赶在漏洞被人利用之前把隐患清掉。

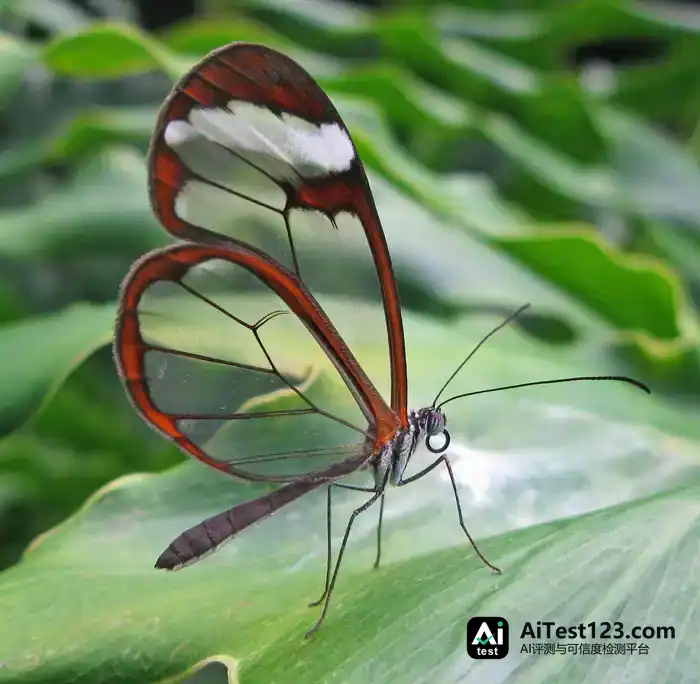
名字有两层含义。

一层是,安全漏洞跟玻璃翼蝶似的,就藏在眼皮底下,几十年都没人察觉;另一层是,透明本身就是一种防护,Anthropic想借更透明的安全研究和漏洞披露机制,让软件系统得到更好的保护。

玻璃翼蝶,学名宽纹黑脉绡蝶|图源wikipedia
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 3)

刚启动时,Anthropic承诺给出1亿美元的模型使用额度和400万美元的开源安全捐款,同时称其网络安全王牌模型Claude Mythos Preview已经发现了数千个高危和严重漏洞。消息一出应者云集,苹果、谷歌、微软、AWS、英伟达相继加入。

实际情况呢?

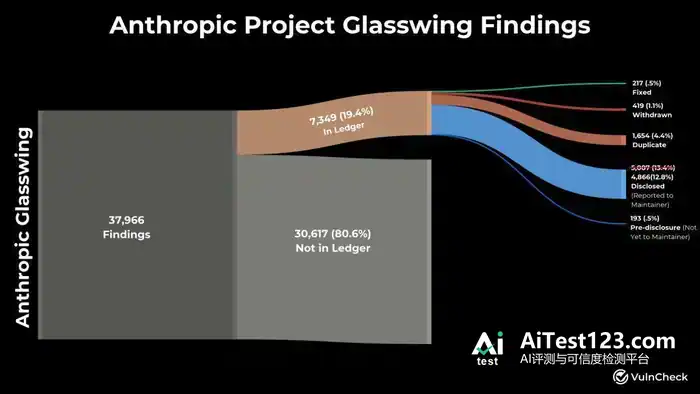
VulnCheck持续追踪的数据显示,到11月初,Anthropic的候选发现累计37966条,而漏洞披露台账中标注为已修复的只有217条。

作废的数据也在往上堆:漏洞撤回项419条,重复项多达1654条。

图源VulnCheck
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 4)

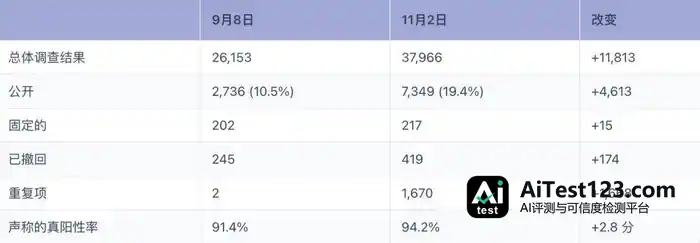
这个差距还在越快越大。

最近两个月,候选漏洞一下多了近1.2万条,已修复记录却只勉强添了15条。

另外,VulnCheck追踪到442个归因于Anthropic的CVE,只占2026年全球公开CVE总量的0.5%。

△图源VulnCheck
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 5)

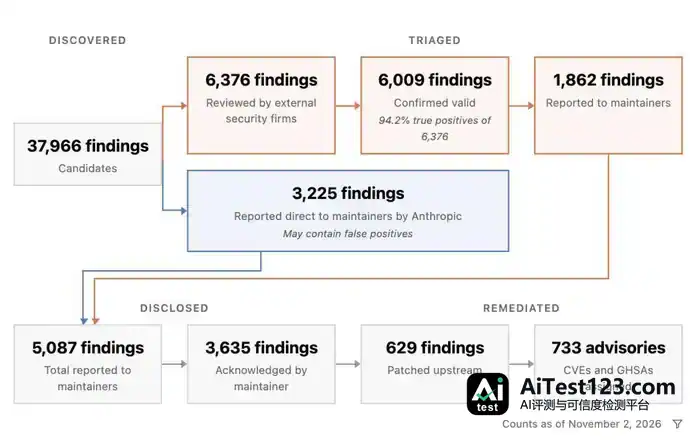
Anthropic官方披露的数据则是,截至11月2日,37966项候选发现中有6376条经外部安全专家审核,6009项被认定为有效,其中5087项已报告给软件维护者,629项拿到了上游补丁。

找出来的和修好的,中间还横着一大截。
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 6)

数据口径不一样,修复数量对不上,不过双方都看到了同一件事。

那就是按AI挖漏洞这个速度,人工审核压根顶不住。

Anthropic其实早就清楚这点。官方也承认,人工验证能力卡得太死,漏洞审核和披露的效率被严重拖住。

10月8日,这家公司上线了一项叫OSS Scanner的服务。

开源项目维护者可以自己报名,让Claude免费扫代码。模型生成的漏洞报告会直接送到维护者手里,不用再排队等Anthropic安排人审。

开源维护者修不过来

AI正在逼人立刻还清拖了40年的技术债。

这个数据差背后,最难受的还是开源维护者。VulnCheck就拿了网络数据传输工具curl举例。

11月初,curl维护者Daniel Stenberg又收到Anthropic送来的一份大礼包:45份漏洞报告。

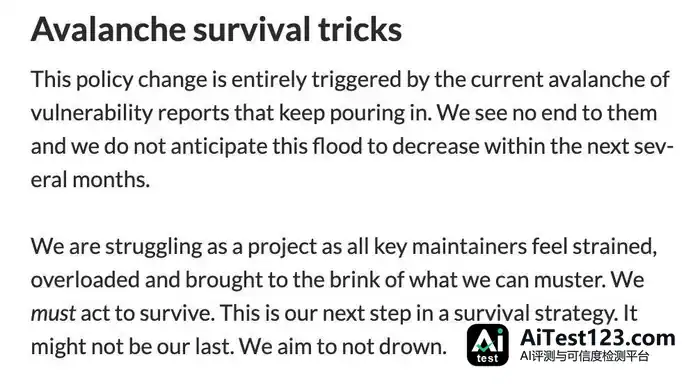
更早之前,Daniel就在博客里写过,核心维护者已经被源源不断的报告压得喘不过气。

他说,他们的目标是别被淹死。(We aim to not drown.)
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 7)

报告实在太多,Daniel只好宣布改掉curl的安全漏洞处理规则。低危、中危漏洞放到GitHub上公开讨论,让更多社区开发者一起帮忙审。

curl目前公开的34份报告里,19份被判定不构成安全漏洞,6份确认属于低危漏洞。

VulnCheck的报告话里带话:之前不是说全是严重危害吗,那现在呢?玻璃翼除了给人添审核工作量,好像也没太大用处。

但Anthropic确实给curl挖出过一个严重漏洞。

今年9月,Claude帮Anthropic发现了curl里的一处Use-After-Free内存错误。特定条件满足时,恶意服务器甚至能借此实现远程代码执行。

Daniel说,这是curl多年来最严重的漏洞之一。

话又说回来,VulnCheck这篇报告也挺像给自家打广告。它批的玻璃翼那些问题,恰好和自家提供的漏洞情报、优先级管理服务对得上……

One More Thing

聊到这儿,可能有人会问:Claude既然这么强,发现问题时咋不顺手把它修好?

其实Anthropic已经让AI生成候选补丁了。

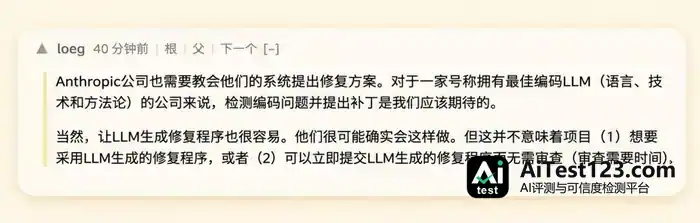
问题是开发者被AI修Bug折腾得够久了……“让LLM生成修复程序确实不难,难的是开源项目愿不愿意采用。”
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 8)

审一份AI补丁的工作量,有时候差不多等于自己重写一遍。

Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 9)

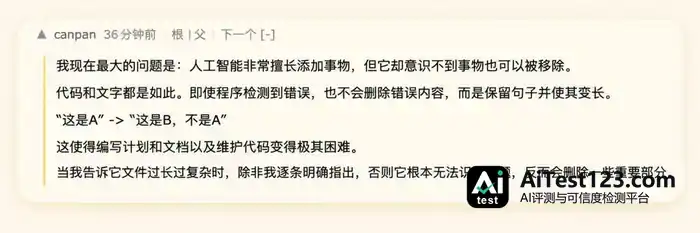
常常是“点亮一根蜡烛照亮更多黑暗”。AI发现一个问题就动手修,为了修,又往代码里塞进更多复杂逻辑,结果修好一个Bug,带出十个新问题。

“AI非常擅长添加事物,但它却意识不到事物也可以被移除……”这句话指向一个现实:模型找漏洞是一把好手,动手修补却容易越补越乱。
Claude漏洞挖掘成绩单:37966条候选,仅217条修复(配图 10)

至少眼下,这些最强模型捅出的窟窿,还得靠人来收场。

参考链接:

https://www.vulncheck.com/blog/anthropic-glasswing-november-update

本文由本站编辑组整理与排版,内容基于公开信息核实后归纳发布,与文中提及的产品、公司无隶属关系。我们持续跟踪 AI 领域的模型、产品与行业动态,力求信息准确、表述清晰;文中涉及的名称、价格与功能细节可能随官方调整而变化,请以官方最新说明为准。如发现疏漏或表述有误,欢迎通过站内渠道反馈指正。

相关推荐 按相关度与热度排序

全部资讯 →
  1. Claude Fable 5.2登顶两项评测,百度新模型以代码生成场景

    本期速报关注两大模型动态:Anthropic的Claude Fable 5.2在Web开发与智能体评测中表现强劲,但单次任务成本高达10美元以上;百度文心新模型展示通过纯代码生成《后室》场景并快速切换画风的能力,且计划开源。此外,AWS推出跨框架智能体评估系统UAEF,昆腾动力机器人进入物流规模化交付阶段,酒店洗衣机器

    来源 AI 应用前沿
  2. Claude Meetings上线:AI成视频会议可见参会者

    人工智能在办公协同领域的应用边界正在被进一步打破。近日,人工智能企业Claude宣布推出处于测试阶段的全新会议功能——Claude Meetings。该功能目前已正式面向 Team(团队版)和 Enterprise(企业版)套餐开放。 核心功能与运行机制:作为可见参会者直接加入通话 作为一款深度融入日常办公流的创新功能

    来源 AI 开发者社区
  3. 黄仁勋辞任英伟达CEO,CFO克雷斯接任临时掌门

    英伟达黄仁勋辞任触发创始人风险重定价,盘前跌超13%,董事会启动独立调查与永久CEO搜寻;出口管制延伸至交付后审计,百亿美元注资Anthropic。Anthropic IPO认购数倍而估值预期收紧,Claude连接器切入办公。谷歌AI Mode强化搜索分发权,Gemini接入CarPlay;AWS推进Agent生产化与

    来源 钛媒体
  4. Anthropic新规2026年11月12日生效:中资控股企业全面禁用Claude

    Anthropic于2026年11月12日起更新政策,禁止中资直接或间接多数控股企业使用Claude.ai、Claude Code及全系API,范围覆盖全球任何注册地。该举措以国家安全为由,关闭此前通过境外子公司规避的漏洞,对依赖其API的中资关联机构形成直接合规压力,也为其他美系AI厂商提供先例参考。

    来源 AI 科技快讯
  5. Anthropic新规2026年生效:中资控股超50%企业全球禁用Claude

    Anthropic于2026年11月12日起更新政策,禁止中资直接或间接多数控股企业使用Claude.ai、Claude Code及全系API,范围覆盖全球任何注册地。该举措以国家安全为由,关闭此前通过境外子公司规避的漏洞,对依赖其API的中资关联机构形成直接合规压力,也为其他美系AI厂商提供先例参考。

    来源 AI 行业观察
  6. AI逆向改写软件功能:SaaS订阅模式再遇冲击

    “AI逆向出了新城,但旧城的企业不愿搬家。一个做吉他踏板的匠人,前两周在Hacker News上写了句话。他说自己过去72小时里,“一键反编译”了三个主要竞争对手的产品。他没看对方的源代码,只付了一笔Claude的订阅费。他补了一句,理论上,把这些东西装进盒子就能拿去卖。这不是段子。同一个十月,一名前Square工程师

    来源 腾讯网
  7. Claude代码能力再进化:Fable 5.2用4800行代码搭3D世界

    (本文作者为 AI价值官,钛媒体经授权发布)文 | AI价值官,作者丨星野,编辑丨美圻9月,GPT-6 Astra和Claude Opus 5.5在视频创作领域展现出令人意外的能力,带火了一轮Vibe Video热潮。Opus 5.5让创作者看到,只用一句提示词,大模型也能通过编写代码,制作二维动效、风格动画和轻量交互

    来源 腾讯网
  8. Claude写19.4万行Lean代码,形式化三元哥德巴赫猜想并纠错

    这是真要把人类数学家,逼上绝路啊...... 费马大定理,30个小时1000个Claude Fable 5.2组队,完成了完整的形式化证明。 就在今天,一人+Claude竟把13年前获证的「三元哥德巴赫猜想」证明形式化了。 这波操作出自独立开发者Charlie Reams之手,狂敲19.4万行Lean 4代码,全库上下

    来源 AI 行业观察
  9. 边警告 AI 风险边开发先进模型:OpenAI、Anthropic、谷歌等五家 AI 巨头遭起诉,被要求叫停 ChatGPT、Claude、Gemini

    IT之家 11 月 13 日消息,当地时间 11 月 12 日,四家非营利组织向旧金山高等法院提起诉讼,将 OpenAI、Anthropic、谷歌、Meta 以及 SpaceXAI 列为被告,要求法院叫停这些企业进一步开发最先进的人工智能模型。 据路透社报道,参与诉讼的组织包括 Irreplaceable Educat

    来源 AI 行业观察
  10. Anthropic发布Claude Mythos 5.2:去护栏版专攻网安与生命科学

    Anthropic推出了Claude Mythos 5.2,这是基于Fable 5.2架构但移除了网络安全和生物安全护栏的专用模型。该模型仅向通过资质审核的机构开放,在漏洞挖掘和蛋白质结构预测上表现突出。测试显示,其在CVE漏洞复现中准确率接近90%,且报告零夸大;在病毒衣壳建模上也实现了突破。文章详细解析了其技术原理

    来源 AI 应用前沿
  11. 黄仁勋辞任英伟达CEO:委员会拍板或拖慢决策,美国开源AI恐成输家

    SemiAnalysis创始人Dylan Patel指出,失去“创始人模式”的英伟达恐陷入“委员会决策”的低效泥潭,极难维系对供应链的低价绝对掌控。受此波及,高度依赖英伟达资金与算力的美国开源生态将成最大输家,而算力结构更多元的闭源巨头Anthropic反成受益者。此外市场需高度警惕监管扩圈,算力云租赁及“AI合成数据

    来源 华尔街见闻
  12. Anthropic推出Anvil红队系统:1/235请求量揪出严重漏洞

    智东西(公众号:zhidxcom)编译 | 黄菲编辑 | 江宇智东西11月13日消息,今日,Anthropic公布了一套名为Anvil的自动化红队测试系统。该系统基于Claude构建,能够自主寻找模型安全防护机制中的漏洞,并在生物安全、网络安全和信息安全三个领域展开测试。Anthropic称,Anvil在多项测试中的表

    来源 腾讯网
  13. Anthropic封号新规生效:三类主体禁入,IPO前夜收紧账户风控

    11月12日,AI公司Anthropic被称为“Claude史上最严封号机制”正式生效,明确地区准入的穿透式审查标准,目的是封堵壳公司、代理中转等绕开地区限制的方式。当地时间10月8日,Anthropic发布2026版Claude使用政策更新公告,对可接受使用条款(AUP)与支持地区规则作出细化澄清。本次新规覆盖全部C

    来源 腾讯网
  14. 同一提示词交给ChatGPT、Kimi和SeedeAI,差距为何在脑子里?

    最近我用几个工具一起比稿,同一份提示词交给ChatGPT、Kimi和SeedeAI,才发现差距不在工具,而在脑海里那张预期效果图。所谓品味,其实是见过最好的东西之后形成的判断。 最近我用AI做图,常常让几个工具一起“比稿”。 这种自欺欺人的“甲方感”棒极了!就像是找了四家4A公司,给统一的brief(提示词)让他们做设

    来源 AI 行业观察
  15. AI砸了自己的饭碗吗

    一八六一年,陀思妥耶夫斯基写下《被侮辱与被损害的》。那时的苦难尚有具体的面孔:被公爵一家始乱终弃的娜塔莎,在彼得堡的雾里瑟缩的涅莉。她们至少知道屈辱从何处来,知道该向谁流泪,向谁抱怨。 一百六十多年后,一个叫Katie的大二女生在博客里写下“AI毁了我的计算机学位”。她所面对的施害者却难以指认——是那份用Claude批

    来源 AI 行业观察
向下滚动自动加载更多