

Kimi推出Hosted Agents托管智能体:Harness上云,140+Skills开箱可用
IT之家 11 月 5 日消息,Kimi 今日宣布推出 Kimi Hosted Agents(托管智能体),将支撑 Agent 运行的 Harness 作为云端服务提供(Harness as a Service)。 企业和开发者无需自行搭建和维护运行框架,即可获得 7×24 小时的托管环境,支持长程任务执行与多智能体高
Kimi 在 11 月 5 日发布 Kimi Hosted  Agents(托管智能体),把支撑 Agent 运行的 Harness 做成云端服务对外提供,也就是 Harness as a Service。
企业、开发者不用自己搭运行框架,也不用管维护,就能拿到 7×24 小时的托管环境,长程任务执行和多智能体协作都能跑起来。
具体怎么用?企业按需配置 Agent,可以快速搭出两类业务应用。
-
一类是内部业务:接进企业自己的系统,做业务监控、运维响应这类活。
-
另一类是对外产品:嵌进企业面向用户的产品里,在 App 内提供投研助手、客服助手等 Agent 服务。
安全方面,Kimi Hosted Agents 给了独立沙箱和网络访问权限控制。企业能划定操作边界,需要时随时掐断会话;执行过程留有记录、可查,也能导出做审计。计费规则和用量报表写得清楚,每个 Agent 项目花了多少资源、多少钱,企业都能看到。

Kimi 官方称,有了这套 Harness 框架和托管环境,企业定义任务、接入工具的速度会快很多,从原型验证走到应用上线,周期能缩短。底层运行环境的维护升级归 Kimi 管,团队不必再反复做基础设施适配和运维,业务需求来了能更快接住,功能迭代也更顺手。

目前上线的是 140+ Skills 和 30+ 插件,联网检索、专业数据查询、办公文档处理、内容生成这些任务都覆盖到了。开发者按需调用即可,不用一个个去接工具。企业自己的工具和数据源同样能接进来,让智能体贴合具体业务流程。

另外,Kimi Hosted Agents 能配合开放平台的独立安全组件 Kimi Inference Hook,对接企业自建或采购的安全服务。每次模型推理之前,它会先检查任务输入和工具返回的内容,把隐私、敏感数据挡在推理环节之外。
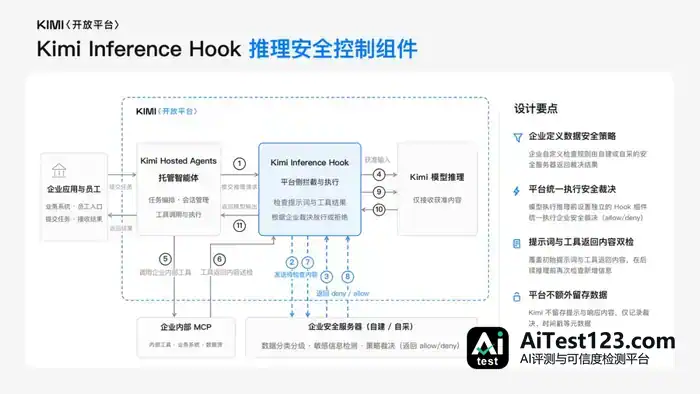
检查规则由企业自己定,放行还是拒绝,交给 Kimi Inference Hook 执行——只有过了企业安全检查的内容,才会进入模型推理。
开放平台文档站上同步放了配套内容:Agent 架构设计思路、配置教程、运行成本估算都有。企业可以把 Agent 模板复制到自己的项目空间,接入内部业务系统、私有数据库等资源,按需调整任务流程,搭出适合自身业务的智能体。
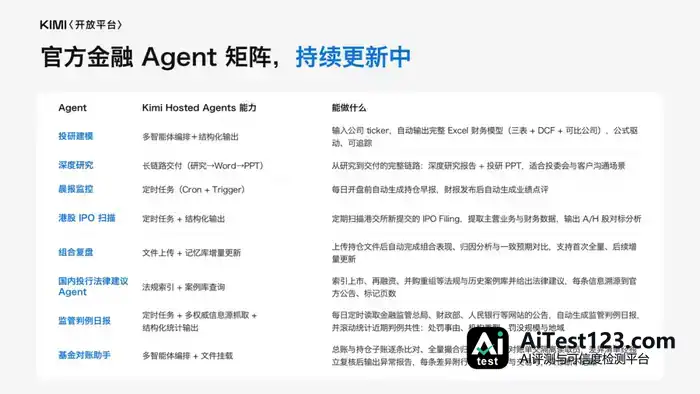
首批 8 个金融 Agent 模板已经就位,投研建模、深度研究、晨报生成、IPO 跟踪、持仓监控等任务都在其中,支持在托管环境里持续运行。企业把这些模板复制到自己的项目空间后,接入内部研报、私有数据库等资源,就能适配实际业务流程。
Kimi Hosted Agents 的定价,Kimi 方面给出如下方案:
总费用 = 沙箱运行时长(小时)× ¥0.072 / 小时 + 模型推理费用 + Σ(插件调用次数 x 插件单价)











