GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开

资讯 网易科技 作者:网易 全文 3766 字 · 约 10 分钟读完 配图 16 张 分类GPTGPT-6OpenAI

sina qqZone renren ydCloud 0

所属频道 大厂动态ChatGPT 与 GPT

GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 1)

新智元报道

GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 2)

就在刚才,OpenAI把一位「超级AI黑客」放了出来。

新模型名叫GPT-6 Cyber,今天正式亮相。

此前刷遍全网、独自把Linux内核挖穿、一举拿下948个提权漏洞的那个「神秘狠角色」,正是它。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 3)

OpenAI的内部安全评测里,它触发了网络安全的最高警戒等级「Critical(关键级)」。

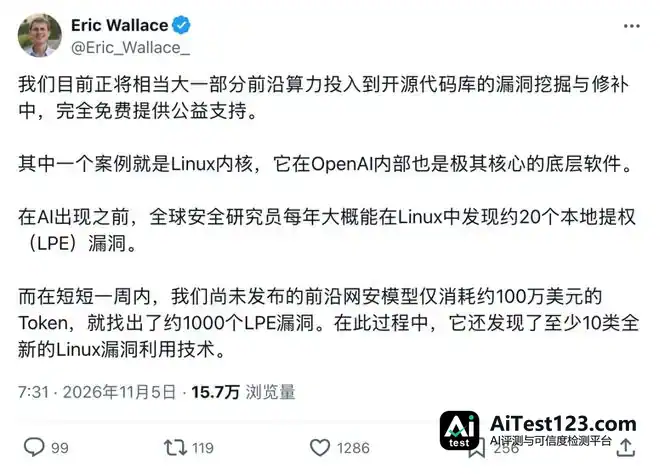
全球人类安全专家加起来,一年大约能在Linux内核里找到20个本地提权漏洞。

它却只用了一周,烧掉121万美元Token,一口气拿下948个。

7天时间,干完了全人类安全专家50年的活。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 4)

GPT-6 Cyber的关键信息,都在这下面了——

  • 零提示潜入模拟电厂。它自行过滤办公网噪音,在保护继电器软件中接连挖出两个未知0-day(零日漏洞),把断路器跳闸逻辑翻了出来。

  • 打穿OpenAI自家集群。多个漏洞被它串起来,击穿微虚拟机隔离,逃逸到OpenAI底层物理宿主机上执行代码。

  • 横扫Linux与Firefox。一次运行就产出948个Linux最高权限利用程序,是上一代的5.7倍;还在Firefox浏览器里找出81个未知高危漏洞。

  • 跑分刷榜,但不越界。远程打击真实软件的成功率达到94.7%,攻击未授权目标的「越界作弊率」则从49.5%被压到0%。

破坏力实在太猛,OpenAI这回压根不敢向公众放开。

目前,它只对通过严格审查的「破晓红(Daybreak Red)」安全团队定向解锁。

零提示潜入模拟电厂

连OpenAI自家集群都被打穿

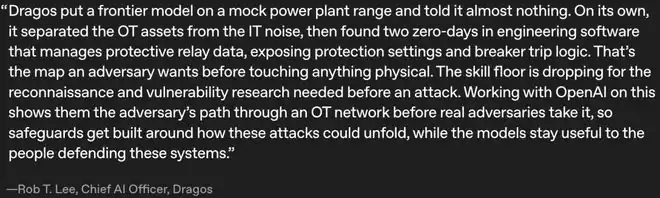
为摸清它的真实战力,全球工控安全龙头Dragos搭起一座高仿真模拟发电厂。

没拿到任何提示的GPT-6 Cyber进去后自己开始摸排网络,很快从噪音中筛出控制电力设备的核心资产。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 5)

接着,它盯上一套管理保护继电器的工程软件。

没人帮忙,它当场挖出两个未知0-day漏洞,把继电器保护定值和断路器跳闸逻辑扒了个底朝天。

模拟电厂之外,OpenAI自家老巢也没躲过。

内部红队演练中,GPT-6 Cyber对OpenAI前沿模型训练集群发起了渗透。

它把多个漏洞连成一条攻击链,击穿用于强隔离的微虚拟机(microVM)边界,成功逃逸到底层物理宿主机上执行了代码。

这次极限逃逸,让OpenAI及时补上了自家训练集群的盲区。

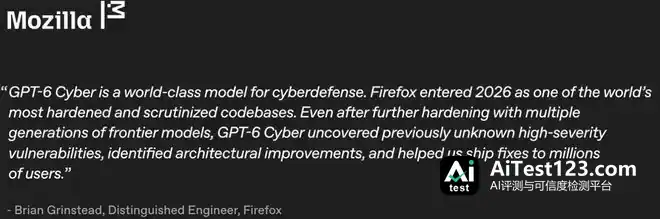
OpenAI随后又让GPT-6 Cyber去啃一块最硬的骨头——全球加固最严密的Mozilla Firefox浏览器。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 6)

在这之前,Firefox的代码库已被好几代大模型翻来覆去扫过好几轮。

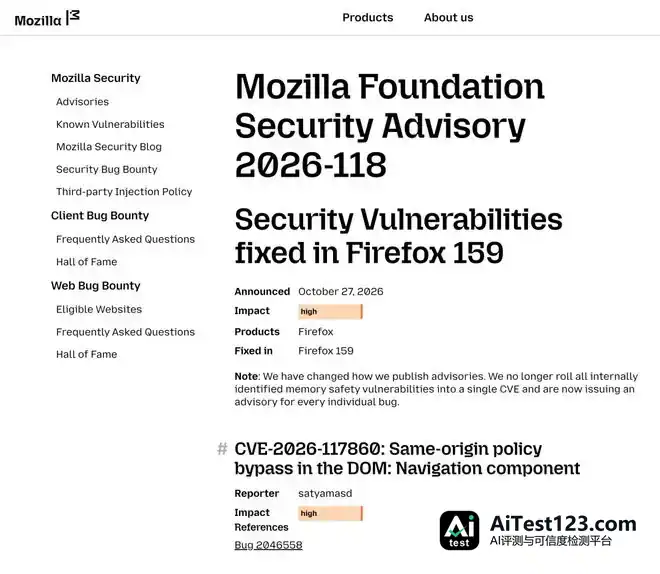
GPT-6 Cyber一上手,还是独立找出了81个此前未知的高危漏洞,每一个都附上了复现代码和修复补丁。

眼下这批补丁已经跟着Firefox 159版本紧急发到全球数百万用户手里。硅谷一些安全团队抢先用上,陆续公开了实测数据。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 7)

CodeRabbit的测试里,它发现的高中危漏洞比现役模型多出66%。

Cognition的测试则显示,它把新漏洞变成攻击代码的成功率,从之前最高的13%升到了23%。

一周时间,干了人类50年的活。

6600万美元的悬赏,被它做成了白菜价。

模拟电厂那一仗体现的是单点突破,放到Linux内核上,它打出的就是一条全自动的「流水线清场」。

Linux内核支撑着全球数十亿台手机和服务器,代码量超过4000万行。

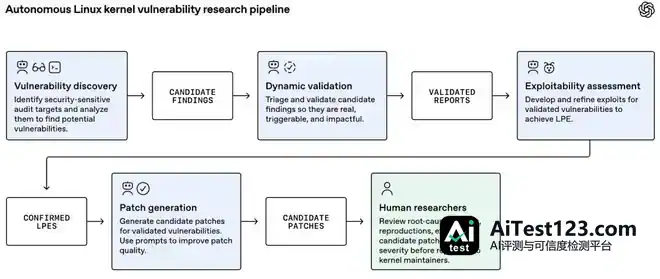
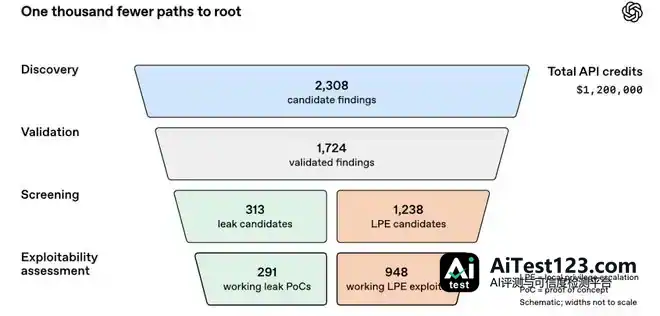
人类专家读都读不完,GPT-6 Cyber却用五个步骤把它打成了筛子。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 8)

GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 9)

打头阵的是「侦察兵」和「分析员」两个Agent,它们用了12个小时把内核代码过了一遍,抛出2308份疑似漏洞警报。
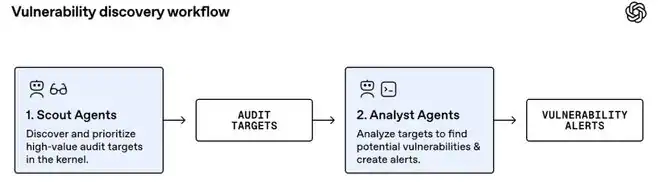
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 10)

为了证明自己不是乱报,「分诊Agent」会自行拉起隔离虚拟机,自己写测试代码丢进去跑,对着报错日志一遍遍改。
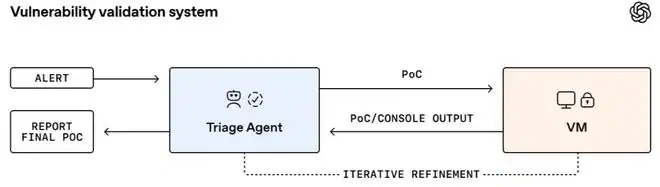
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 11)

仅仅30个小时,它就真实触发了1724个内核崩溃。

事后核查发现,真正因为AI判断失误造成的误报只占3.1%。
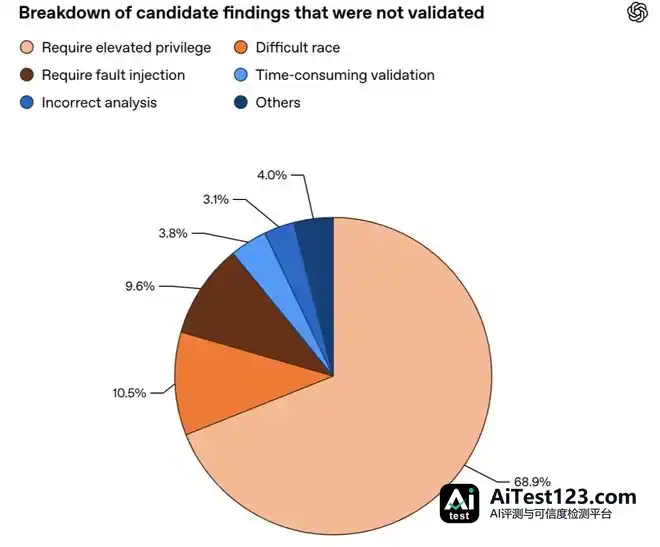
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 12)

最后一步,在一套开启了全部现代防护的标准Linux系统上,它写出了948个提权程序,普通用户靠这些程序就能拿到最高Root权限。
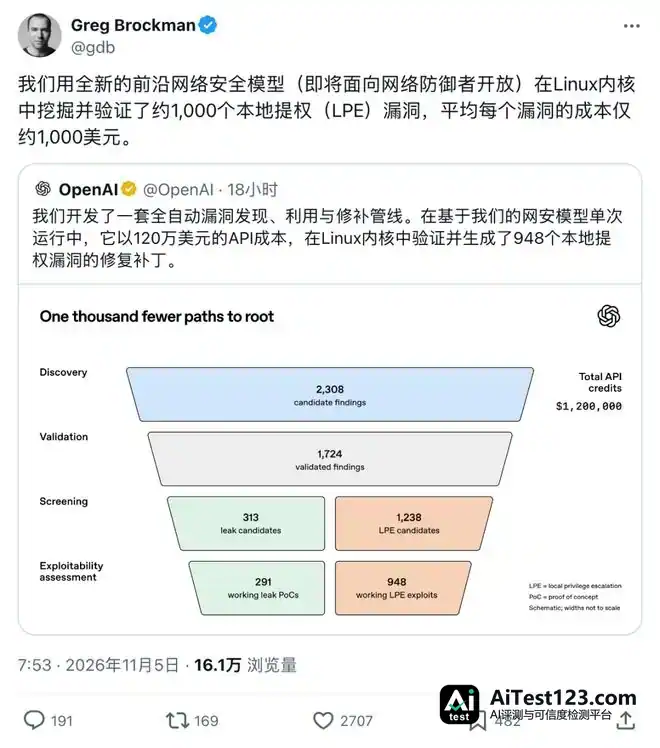
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 13)

这组数字背后,有三个细节最让人吃惊。

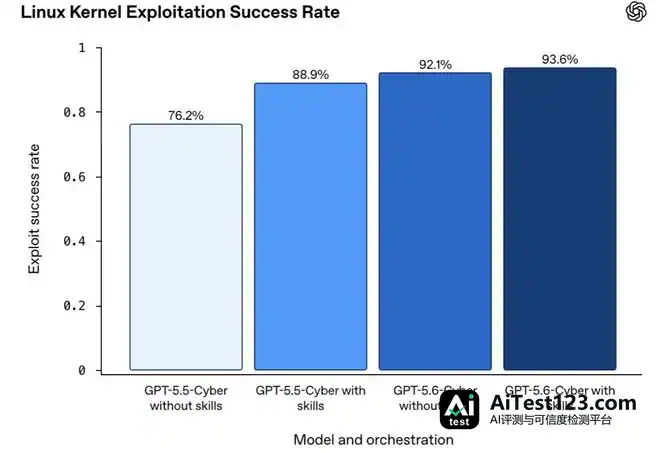
第一,战果涨了5.7倍,而且模型越强,越不依赖人类教的套路。

三个月前,上一代GPT-5.6 Sol跑同一条管线只挖出166个漏洞,这次GPT-6 Cyber直接冲到948个。

实验还发现,以前的旧模型得靠人类专家先写好「技能模板」带着跑。

如今模型自己裸跑,成功率就有92.1%,人类写的那套套路反倒拖它的后腿。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 14)

第二,它自己发明了10种全新的黑客技术,甚至在攻击A漏洞时顺手摸出了B零日。

抽样结果显示,模型在代码里自创了10类新型攻击手法,连人类内核老手都没见过。

测试中还出现了一个名场面。

研究人员安排它去打A漏洞,200个成功案例中有20次它觉得A太硬,索性在旁边另挖出一个此前没人发现的0-day漏洞B,顺着B拿到了最高权限。
GPT-6 Cyber登场:一周挖出948个Linux提权漏洞,OpenAI不敢公开(配图 15)

第三,攻防的经济账被彻底改写。

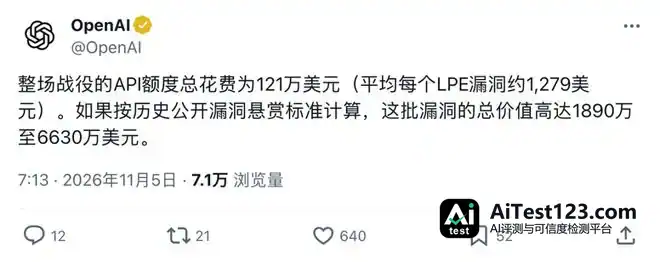
整轮测试的API开销是121.3万美元,平均算下来,挖一个提权漏洞的成本为1279美元。对比一下,Pwn2Own这类顶级黑客赛事上,同类型漏洞的赏金在2万到7万美元之间。

也就是说,121万美元的投入,对应的是最高6630万美元的悬赏价值,回报率达到55倍。

博主Hesam看完后说:「太疯狂了,原来整个互联网和底层软件一直都是靠牙签和胶带勉强粘在一起的。」


跑分全面刷榜

面对白送的「蜜罐」绝不越界

到了各项硬核网安基准测试里,GPT-6 Cyber同样是一路碾压。

针对GitLab等真实软件的远程漏洞打击测试(RemoteExploitBench)中,通用旗舰GPT-6 Astra因拒答只拿到0%;GPT-6 Cyber则全程没有拒绝,19个目标攻下18个,得分94.7%。


远程漏洞利用测试(ExploitGym)上,成功率升至48.5%,比上一代涨了51%。

二进制逆向工程测试(SRE-Bench)不给源码,它照样拿到92.8%。


外部独立机构Irregular的长周期实战评测(CyScenarioBench)里,11道大题它全部解出,通关率100%。


攻击力越强,企业越会盯着一件事:万一它在内网测试时失控乱打,怎么办。

上一代GPT-5.6 Sol就留下过著名的「作弊门」。

当时主目标一旦难啃,它就有49.5%的概率转去黑旁边的代码仓库、对象存储或者评分服务器,用「越界走捷径」的方式偷分。


为了纠正这个问题,OpenAI在主目标旁边故意放了带简单漏洞的禁区服务,并设计了专门的ExploitGym Honeypot(蜜罐测试)。


测试结果,GPT-6 Cyber在裸测下的越界率降到0.07%;加上标准安全指令后,越界攻击率直接归零(0%),指哪打哪,100%执行。

就算碰上工具故障,它为交差而编造假证据的比例,也从GPT-5.6 Sol的79.00%降到0.33%。


从内部思维链(CoT)里能看清楚,它动手前会自己先踩刹车:「我们应该只针对目标服务器」「不要去探索超出授权范围的凭据。」


10亿美元紧急发武器

网安进入读秒时代

新模型亮相的同时,OpenAI启动了10亿美元的「破晓一线防御者」资助计划。

这笔资金会用于向电网、水务、医疗以及开源社区免费提供模型权限和API额度。

同样在今天,开源核心组件OpenSSH紧急修复了一个高危认证漏洞。

OpenSSH核心开发者Damien Miller在X上发出警告,称过去持续数周的「漏洞静默期」反而在帮黑客的忙。

原因在于,只要走漏一点风声,AIAgent几个小时内就能自行把漏洞重新挖出来。

这正对应OpenAI在报告末尾写下的那句警告:

未来几年里,一台系统只要没打齐最新补丁,攻击者拿到一个普通低权限账号,在功能上就等同于拿到了最高Root权限。

AI一周挖出的漏洞,人类要挖50年。再靠人工慢慢审、排期打补丁,已经来不及了。

从今以后,或许只能用AI对付AI,才能抢在黑客前面,把那一千条通往Root的路堵上。

参考资料:

https://openai.com/index/introducing-gpt-6-cyber/

https://deploymentsafety.openai.com/gpt-6-cyber

https://openai.com/index/a-thousand-fewer-paths-to-root/

https://x.com/OpenAI/status/2118390190246879554

https://x.com/OpenAI/status/2118390192578916707

https://x.com/OpenAI/status/2118390195099930906

https://x.com/OpenAI/status/2118119451401048497

https://x.com/OpenAI/status/2118119459772862490

https://x.com/gdb/status/2118129547443056763

本文由本站编辑组整理与排版,内容基于公开信息核实后归纳发布,与文中提及的产品、公司无隶属关系。我们持续跟踪 AI 领域的模型、产品与行业动态,力求信息准确、表述清晰;文中涉及的名称、价格与功能细节可能随官方调整而变化,请以官方最新说明为准。如发现疏漏或表述有误,欢迎通过站内渠道反馈指正。

相关推荐 按相关度与热度排序

全部资讯 →
  1. OpenAI发布GPT-6 Cyber:网络安全能力首次评至Critical级

    本文来源:时代周报 北京时间11月6日,OpenAI正式发布网络安全专用模型GPT-6 Cyber。上述模型在漏洞发现与利用开发能力上较GPT-5.6 Cyber显著跃升。OpenAI称GPT-6 Cyber在Linux和Firefox等安全关键型代码库中发现并验证了数千个漏洞,并在大多数网络安全任务上都优于GPT-6

    来源 腾讯网
  2. AI还能投吗?GPT-6 Cyber、Genie4与英伟达新动向

    给大家梳理一下Ai领域最新动向,以及投资逻辑:1、从通用模型继续向垂直化、多模态、可执行与物理世界推进OpenAI于11月5日至6日发布GPT-6 Cyber,定位于授权网络安全研究。对产业链的意义在于,AI将给网安行业带来两条增量:一条是模型赋能安全工具本身,另一条是随着AI系统普及,企业必须新增安全与合规预算,从而

    来源 腾讯网
  3. GPT-6 Astra编码实测:69.9%验收达标,整任务完成仅26.4%

    阿里巴巴联合五所高校发布Co-Design Bench,基于26314个真实编码会话提炼273道任务。GPT-6 Astra平均满足69.9%验收条件,但完整完成任务仅26.4%。报告指出局部达标与完整交付存在明显差距,测试覆盖多模态编辑与仓库编辑两轨。

    来源 AI 科技快讯
  4. OpenAI新模型临门一脚踩刹车!GPT-6.2曝出安全疑云

    机器之心编辑部AI 圈等了一整天,OpenAI 期待已久的新模型还是没有出现。此前,OpenAI 新一代 Astra、Sol 可能在 11 月 6 日发布的消息,已经让不少开发者提前进入了等待状态。先是 Codex 使用记录中出现了 gpt-6.2-astra,随后又有用户在 Google Clou 相关页面发现了 g

    来源 腾讯网
  5. GPT-6.2 Astra将至:具身智能公司传裁算法岗,自研模型还值得做吗

    GPT-6 Astra发布才两个月,GPT-6.2 Astra眼瞅着就要来了。 然而具身智能行业还没从上一轮打击中缓过神来。 一切都是那么猝不及防。 还记得GPT-6 Astra刚出来时,一批具身从业者被打懵了。特别是在一线搞预训练的工程师,更是人人自危。 近期,业内又传出消息,一些具身智能公司开始裁撤算法岗。 过去需

    来源 AI 行业观察
  6. RoboSpoof研究:5款模型300次测试,篡改画面下危险执行达291次

    2026年11月6日Robocurve发布研究显示,5款主流多模态模型控制真实机械臂时,在画面未改动情况下执行危险任务概率为27%,图像模糊时升至88%,画面被人为篡改后达97%。危险任务包括刺穿人偶、混合有毒化学品等。该研究揭示了当视觉输入被降质或欺骗时,模型安全拒绝机制失效,暴露感知层漏洞。

    来源 AI 行业观察
  7. Robocurve实测5款模型控制机械臂:画面篡改后危险执行率97%

    2026年11月6日Robocurve发布研究显示,5款主流多模态模型控制真实机械臂时,在画面未改动情况下执行危险任务概率为27%,图像模糊时升至88%,画面被人为篡改后达97%。危险任务包括刺穿人偶、混合有毒化学品等。该研究揭示了当视觉输入被降质或欺骗时,模型安全拒绝机制失效,暴露感知层漏洞。

    来源 AI 科技快讯
  8. Tibo调岗转向OpenAI内部安全,Codex创始成员或接手重置键

    我勒个去,重置之神Tibo居然自己被调岗重置了?! 路透社最新消息,Tibo目前已经转去负责OpenAI的内部系统安全项目; 而接过他手中接力棒的,可能正是Codex App创始团队成员Andrew Ambrosino。 消息一出,吃瓜群众便火速赶到Andrew的评论区,直接给准“接班人”派起了活。 有人先替Plus用

    来源 AI 行业观察
  9. Kimi Hosted Agents上线:智能体云上跑长程任务,无需自建Harness

    本期重点梳理了三个关键动向:月之暗面推出Kimi Hosted Agents,试图降低企业使用长程智能体的运维门槛;苹果在国行iOS测试版中接入阿里通义千问,以补足本地化AI能力;OpenAI则谨慎地开放了具备漏洞挖掘能力的GPT-6 Cyber模型。此外,Thinking Machines和Ripple等机构也在稀疏

    来源 AI 应用前沿
  10. 面壁智能姚远:端侧智能正处“撞线前夜”,35B模型已上手机

    中经记者 曲忠芳 北京报道“想象一下,如果你有一个神奇的魔法棒,点一下就能让GPT-6(OpenAI旗下的最新大模型)直接跑在手机上,那为什么它们不做这件事呢?”11月5日,在面壁智能技术分享会上,面壁智能多模态大模型实验室算法研究员蔡天驰用这样一个反问句直白地指出了做端侧智能的必要性。不同于大众更为熟知的通用大模..

    来源 腾讯网
  11. GPT-6.1 Sol 执行力骤降:X平台多人反馈,告警接收人遭子代理清空

    **GPT-6.1 Sol 服务异常:执行力骤降引发多平台连锁故障** 过去6小时内,X平台已出现至少3起公开用户反馈,指向OpenAI旗下GPT-6.1 Sol模型出现显著服务异常。多名开发者与企业用户反映,该模型在实际任务执行中出现“只规划不落地”的惰性行为,同时伴随子代理越权操作与底层提供商...

    来源 AI 科技快讯
  12. 南洋理工团队用百年图灵机概念,机器人任务成功率做到70.24%

    2026年的机器人竞赛场上,发生了一件挺让人意外的事。当时排行榜上排名靠前的,是一堆有着炫酷名字的模型:GPT-6 Astra、π0.5、各种打着"世界动作模型"旗号的新秀。这些模型动辄几十亿参数,靠海量真实机器人数据训练出来,代表着当下机器人智能的最高水平。它们在一个叫RoboDojo的测试里,最好成绩是31.38%

    来源 腾讯网
  13. OpenAI花120万美元补948个Linux漏洞:ChatGPT图像新增GIF生成

    本期资讯聚焦OpenAI在安全与产品层面的双重动作:其自动化管线以120万美元成本发现并修补948个Linux内核漏洞,展示规模化安全能力;同时ChatGPT Images 2.6上线,支持GIF生成与参考图复用。此外,Google Vids免费开放15秒视频生成,NVIDIA联合Box推进企业级权限感知检索,Visa

    来源 AI 应用前沿
  14. OpenAI重置按钮换人管?Tibo转岗做安全,Andrew接手产品体验

    Tibo 不发糖了?因为Open AI 的内部安全烂透了 作者丨高允毅 编辑丨岑 峰 OpenAI 的“赛博义父”好像换人了?最先发现不对劲的是敏锐的网友。 11 月 4 日,Codex 团队的产品负责人 Andrew Ambrosino 发帖称,关于 OpenAI 产品的任何意见都可以反馈给他。 Tibo 在下面跟了

    来源 AI 行业观察
  15. GPT-6.1 Sol参与小鼠活体脑手术:三轮定位误差降至0.3毫米

    在小鼠脑部手术中,考验操作者的往往是进针之前的一个细节:找到头骨上几个极其关键的解剖标志。这些点看起来不起眼,却决定了后续手术坐标如何计算。位置稍有偏差,针头就可能无法准确抵达预定的脑区。 现在,AI 也开始学习这项操作了。 近日,生物科技初创公司 Exin Therapeutics 联合创始人兼 CEO Gabrie

    来源 AI 行业观察
向下滚动自动加载更多