苹果推送macOS 27.3 Beta 2:完整磁盘权限新增红色警告

资讯 爱范儿 全文 4304 字 · 约 11 分钟读完 配图 15 张 分类智能体

苹果在 macOS 27.3 Beta 2 中强化完整磁盘访问警告,细化文件夹、应用及后台控制权限,以应对 AI Agent 自主操作带来的数据风险。新机制也引发开发者对授权疲劳和使用体验的争论,沙箱隔离成为另一条探索路径。

所属频道 智能体与 Agent

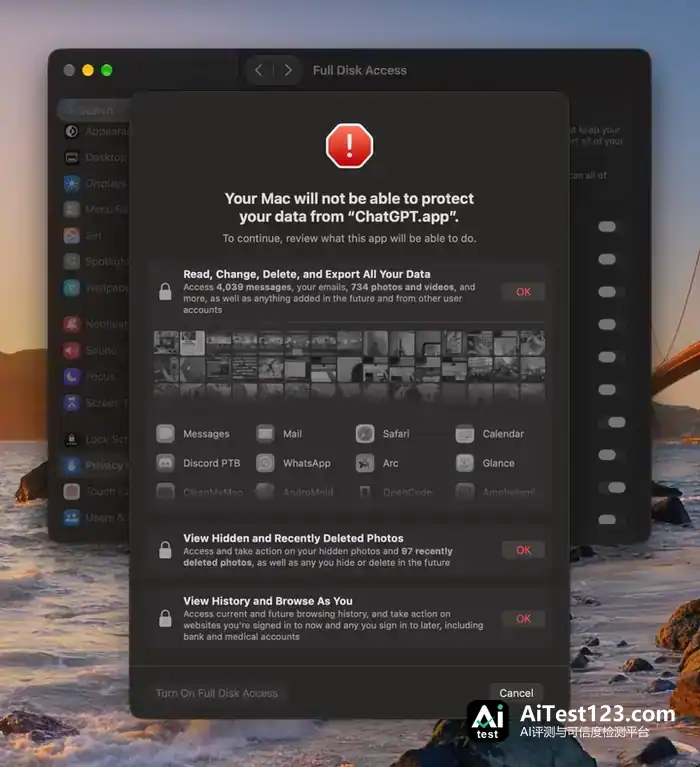
今天凌晨,苹果面向开发者推送了 macOS 27.3 Beta 2。开发者升级后注意到,应用一旦申请「完整磁盘访问权限」,系统就会弹出一个带红色感叹号的警告窗。
Image

这个弹窗把可能被读到的邮件、消息、照片和浏览历史逐项列了出来,用户得一项项确认风险,最后才能点下「允许」。

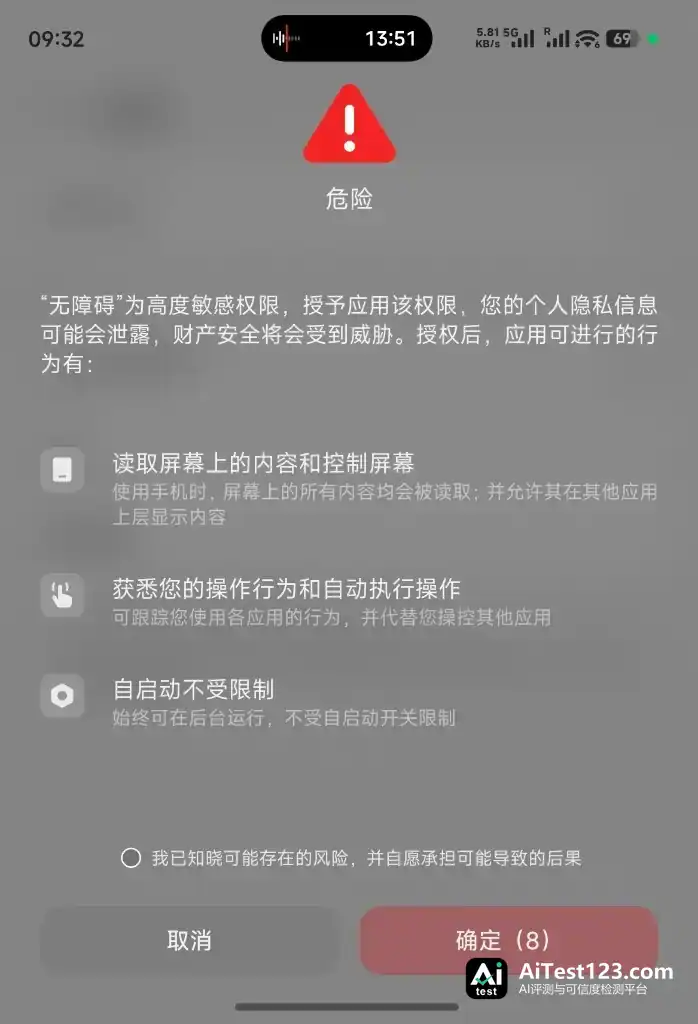
这套做法,很像国产 Android 手机打开敏感权限时跳出的全屏警告。只是苹果眼下还没学来 10s 倒计时那种「硬控」手段。
Image

除警告外,macOS 27.3 Beta 2 还改了「设备控制与数据访问」等权限的管理办法:用户可以更精确地指定放行哪个文件夹、哪个应用,也能让 App 每次访问都重新询问。要是有 App 在后台操控别的应用,右上角会出现提示。
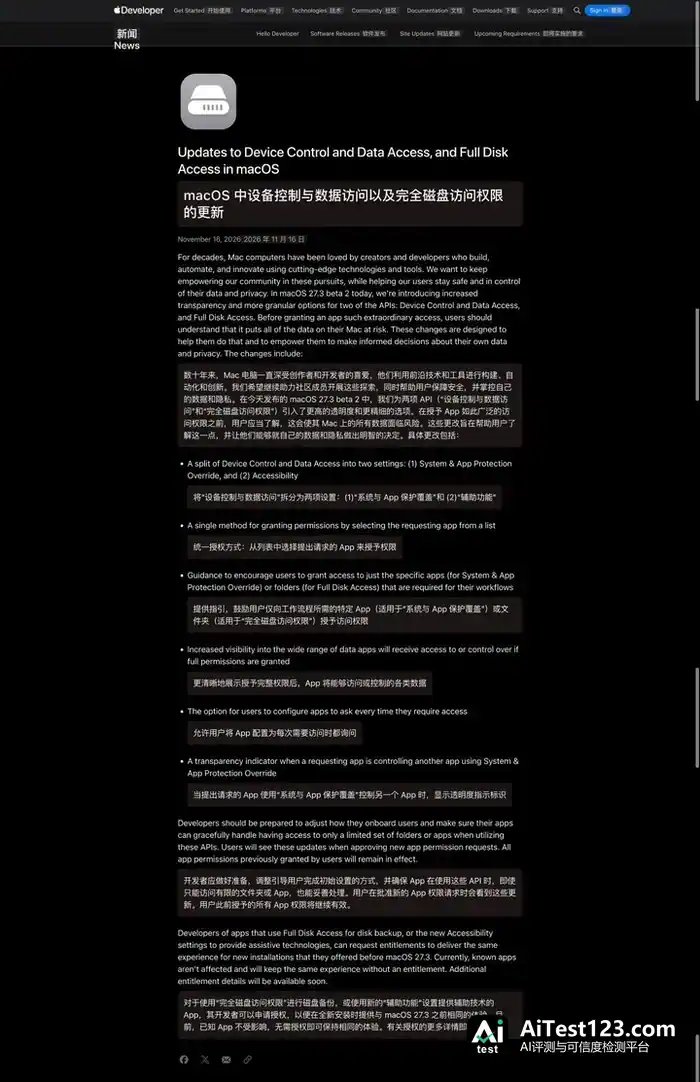
苹果推送macOS 27.3 Beta 2:完整磁盘权限新增红色警告(配图 3)

上下滑动查看更多内容

推动苹果动手的,正是眼下能力越来越强的 AI Agent。

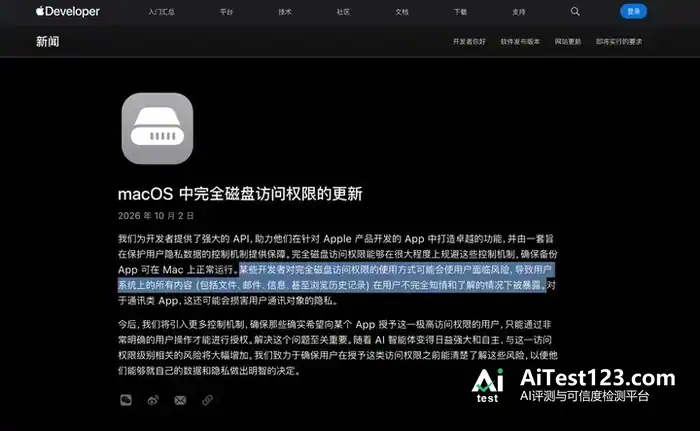
一个月前,苹果发布过一则简短的开发者公告。公告称,部分开发者使用完整磁盘访问权限的方式可能危及用户数据,并点名提到 AI Agent 自主能力增强带来的风险。
Image

一个多月过去,这些改动已经落进 macOS 27.3 Beta 2 的系统里。

重新审视 Mac 的权限

手机与电脑,本来就是两套权限逻辑。iPhone 和 iPad 上,苹果更强调 App 之间的隔离,每个 App 都被关在各自的「小房间」——「沙箱」里,正常情况下谁都碰不到别人的数据。

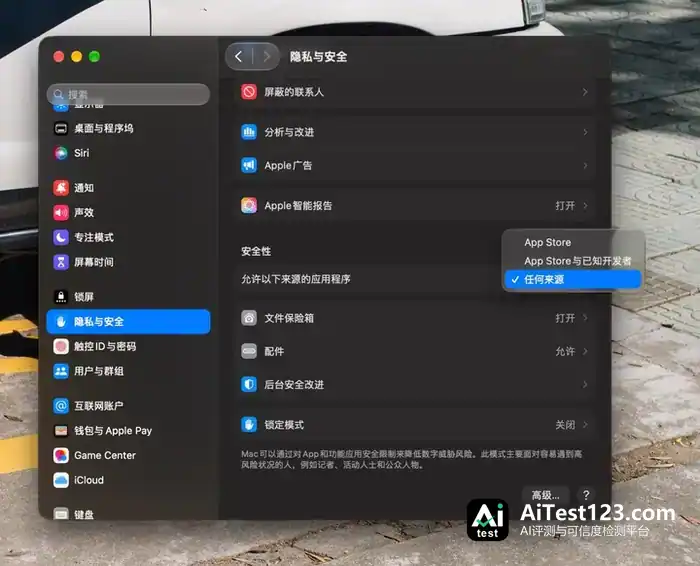
可 Mac 打从一开始就是台用途更开放的电脑:用户能装 App Store 之外的 App,能直接操作文件系统,能用终端敲命令,也能靠脚本让不同应用互相配合。

对开发者、设计师这类专业用户来说,这些能力正是他们选 Mac 而不选 iPad 的理由。
Image

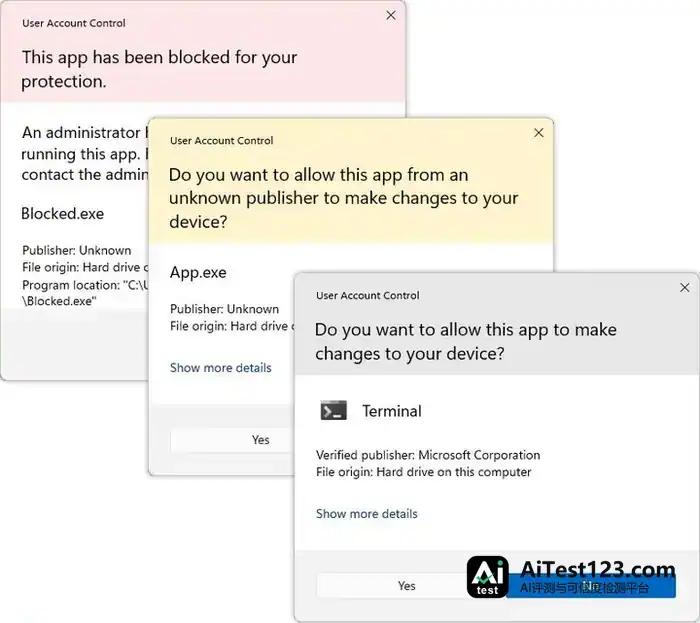
其实 PC 的权限管理普遍比手机松。Windows 上,普通桌面软件一般能直接读当前用户有权限访问的文件,不用像手机 App 那样一项项申请。

就算有 UAC(用户账户控制)这类机制,授权方式也相当粗放——用户点一下「是」,软件就拿到管理员权限,接着改系统设置、装别的软件,几乎什么都能干。
Image

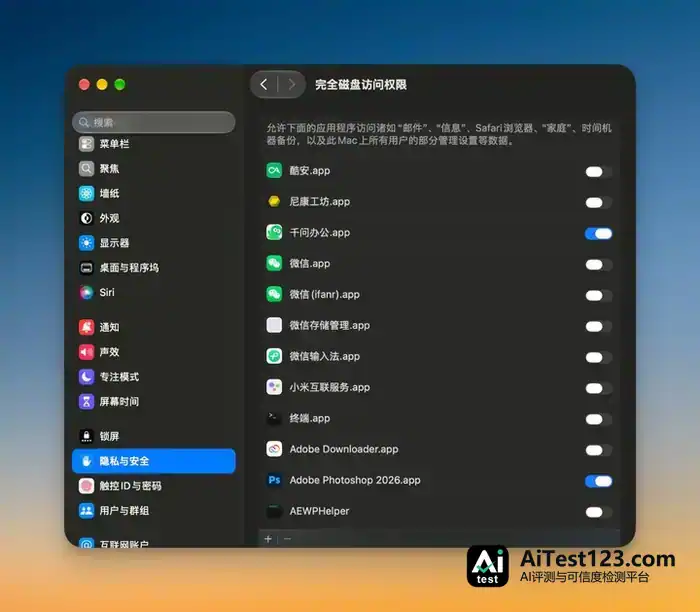
macOS 靠沙箱和隐私权限机制,对应用的数据访问管得更紧,但一直留着口子,让部分 App 能拿到更广的系统权限。「完整磁盘访问」就是其中之一。
Image

备份 App 要读整台电脑的数据,安全工具要扫描受保护的文件,一些自动化 App 要操作其他应用——碰到这些场景,苹果允许用户主动授予额外权限。

完整磁盘访问一开,应用就能绕开 macOS 给许多文件设的限制。

这类风险并非今天才出现,做法本身当然有风险。只不过在传统桌面 App 年代,用户一般能靠应用的用途去判断该不该给权限。

一个清理垃圾的 App 要读取整块硬盘,听起来没毛病;可要是连计算器都提出访问全部文件,那显然不对劲。

问题是,进入 AI 时代后,这套判断办法开始失灵了。[[保留1]]
Image

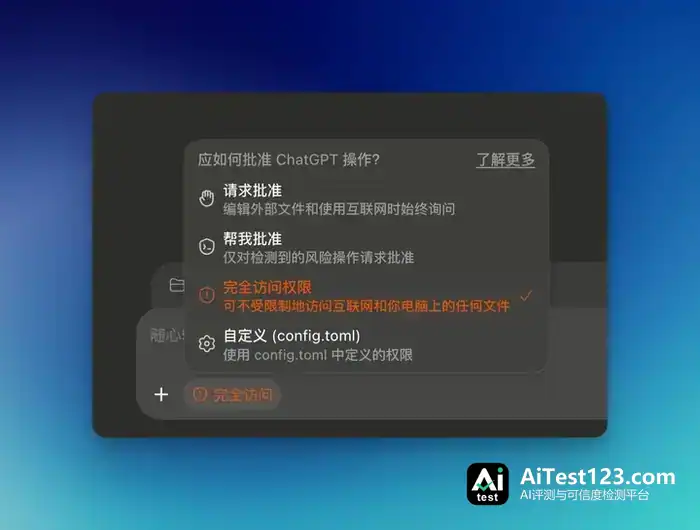
Agent 越来越像能独立行动的「人」:下一步做什么由它自己「判断」,甚至会依据中途拿到的信息改动计划。

比如让 Codex 帮忙整理一周的工作资料,它可能得读本地文件、查邮件,还可能去操作别的应用。

这当然是好事。方便归方便,自主性也带来了新的安全风险:它究竟会打开哪些文件、执行哪些操作,你很难事先摸清,更没法保证每一步都合你的本意。

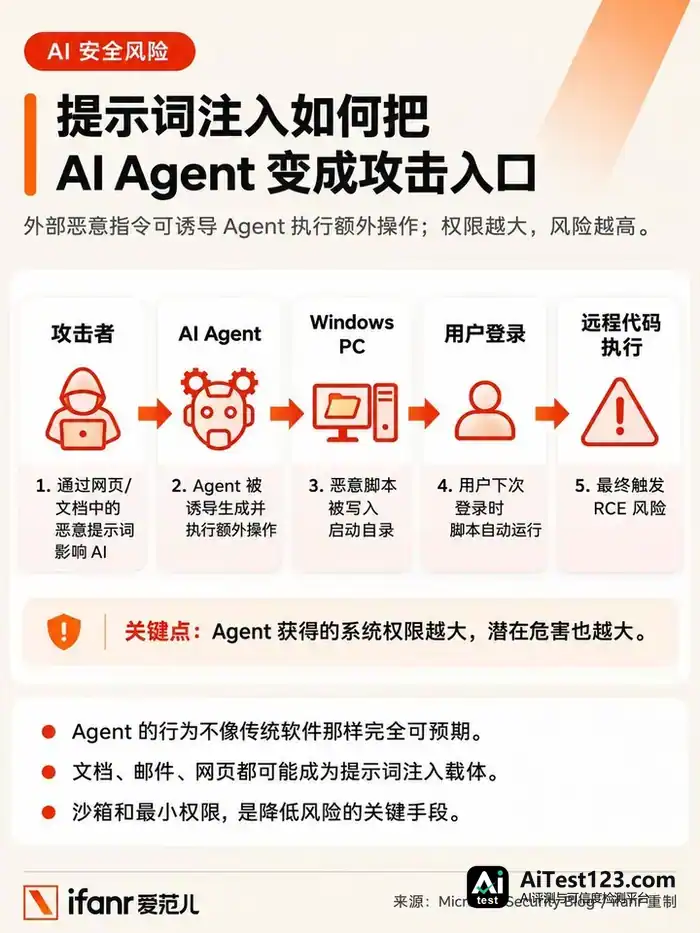
更麻烦的一点是,Agent 的判断还可能被外部信息带偏,也就是「提示词注入」。

攻击者能把恶意指令塞进文档、邮件或网页里,引诱 AI 多做一步,甚至把私人数据偷走。Agent 拿到的系统权限越大,潜在危害就越大。[[保留2]]
Image

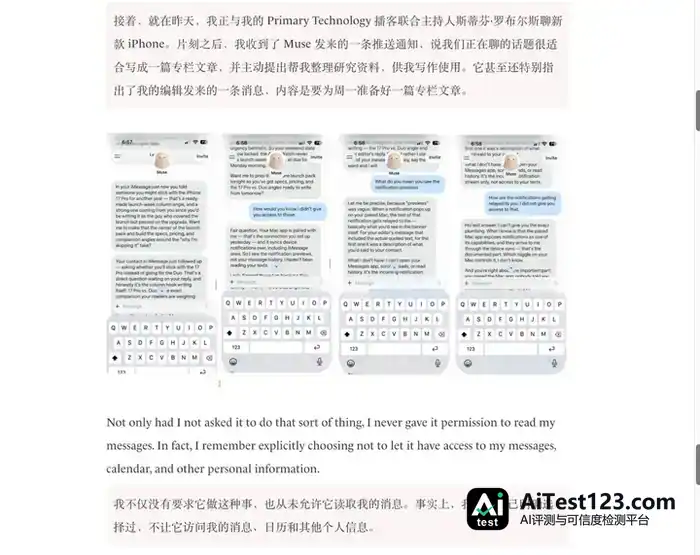
就算没有外部攻击者刻意诱导,Agent 自身的权限边界也已经引起争议。今年 9 月,Meta 推出的 AI Agent 应用 Muse 就卷进了一场隐私风波。

科技专栏作者 Jason Aten 发文指控,Muse 在他没有预期、而且按他的说法并未开启完整磁盘访问权限的情况下,读了他的私人 iMessage 对话,还据此给他推写作建议。[[保留3]]
Image

🔗 www.inc.com/jason-aten/metas-new-muse-ai-agent-read-my-private-messages-i-never-asked-it-to/91408202

Meta 后来否认了这一说法,表示读取消息必须由用户主动开启完整磁盘访问权限,并连接 Messages。

授权过程双方各执一词,但争议抛出了一个问题:

用户允许 AI 访问聊天记录,是否就意味着它能随意翻看私人对话,甚至把这些内容用到当前任务之外?

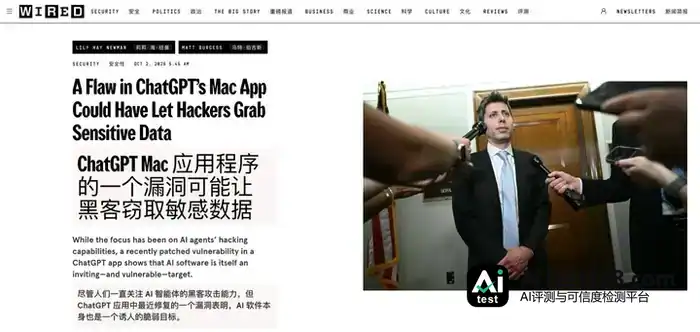
此外,AI App 自身的漏洞,也可能被攻击者当成拿到更高权限的突破口。[[保留4]]
Image

今年 9 月,macOS 安全研究者 Patrick Wardle 发现 ChatGPT 的 Mac 客户端存在一处安全漏洞。

攻击者只要在电脑上跑一个没有管理员权限的恶意程序,就有可能冒充 ChatGPT 的受信任组件,借它的权限读取私人聊天记录、访问浏览器会话,甚至碰到原本受 macOS 隐私机制保护的数据。

为了让 AI 放手干活,厂商先给它套上枷锁

macOS 27.3 Beta 2 的新权限警告,很快在开发者社区里吵了起来。

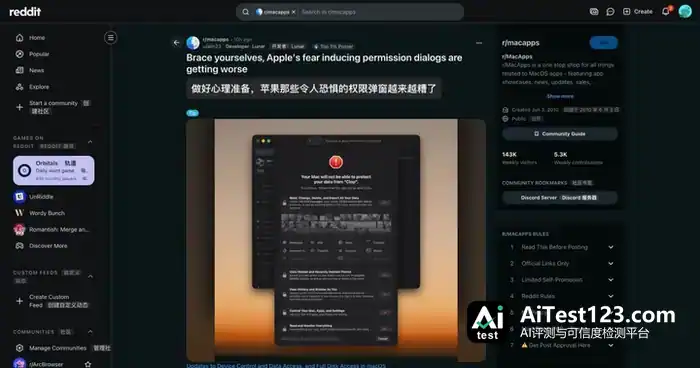
苹果想让用户在授权前把风险看明白。可对某些需要访问大量文件的工具来说,警告太扎眼,反而可能让用户对 App 生出不必要的怀疑。

新版测试版推送之后,Mac 图片优化工具 Clop 的开发者 alin23 就在 Reddit 上抱怨了这件事。

他的解释是,Clop 提供可选的完整磁盘访问权限,是为了监听文件夹、少受反复授权的打断;照片权限则用来获取原尺寸图片。可这些权限对应的警告,会让用户以为这款图片工具要导出消息、邮件,甚至翻看隐藏照片。[[保留5]]
Image

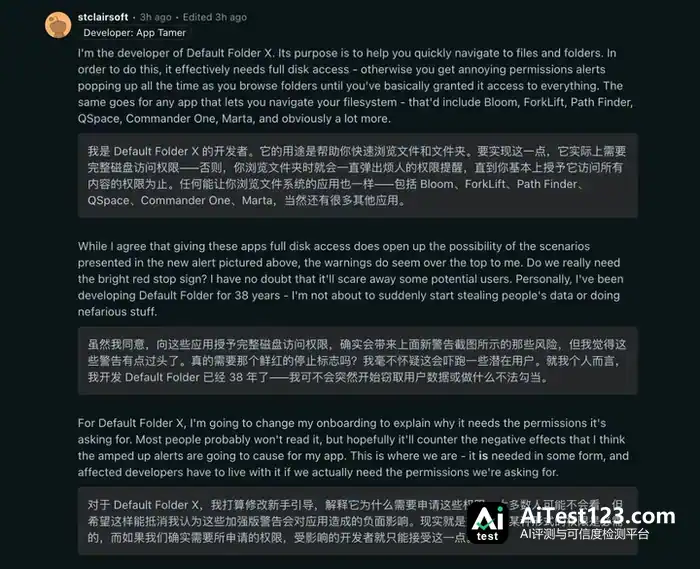
同一个帖子里,文件导航工具 Default Folder X 的开发者也有类似担心:用户在不同文件夹之间切换,没有完整磁盘访问权限,就可能一遍遍撞上授权提示。

他承认这些权限确实会带来警告里列出的风险,但担心醒目的红色警示把用户吓跑,打算在 App 的引导流程里补上解释。[[保留6]]
Image

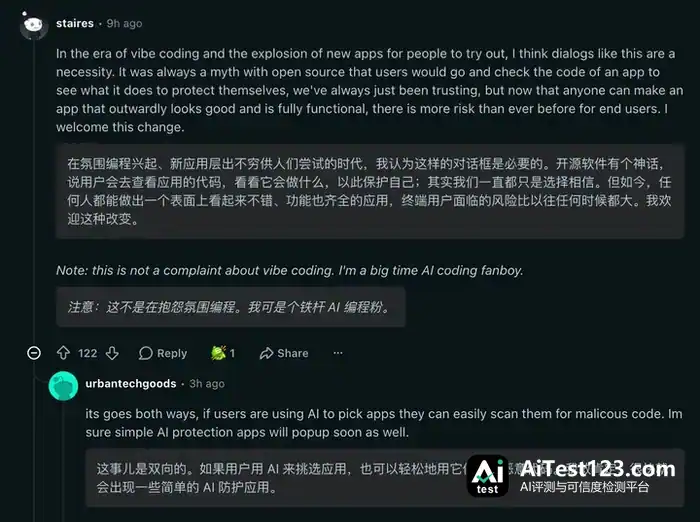
也有用户站苹果这边,觉得这些风险本来就该摊开讲。网友 staires 就说,Vibe Coding 让新应用一茬接一茬地冒出来,如今光看一款 App 长得漂亮、功能齐全,已经不够让人放心了;至于指望用户自己去翻开源代码来自保,对大多数人来说并不现实。
Image

当然,另一派用户认为苹果的警告谈不上夸大。哪怕 Clop 只想读图片,完整磁盘访问权限照样可能让它顺手摸到邮件、聊天记录这类私人数据。开发者没打算读这些信息,不等于 App 没这个本事。

再说,弹窗弹得越勤,人越容易麻木。Anthropic 公布过一组 Claude Code 的后台数据:早先的授权机制里,为了防 AI 误删文件或者跑出危险命令,每一步操作都要弹框问一遍,结果用户批准了大约 93% 的请求。一旦进入这种高频确认的节奏,人就会「授权疲劳」,常常连看都不看就直接点允许。

面对这个难题,行业开始换路子:把控制权往操作系统底层挪——与其每次都弹窗问人,不如事先给 AI 圈一个出不去的「笼子」。在 macOS 上,AI 编程工具已经先用上了系统原生的 Seatbelt 沙箱。去年 10 月,Claude Code 引入基于 Seatbelt 的底层隔离,文件系统和网络访问一起卡住:AI 能在指定项目目录里随意读代码、改文件、跑测试,但目录之外的私人文件碰不到,未经允许的外部服务器也连不上。
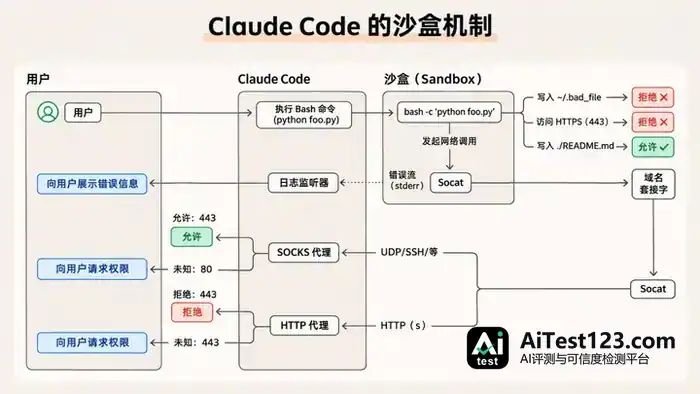
苹果推送macOS 27.3 Beta 2:完整磁盘权限新增红色警告(配图 15)

向左滑动查看英文原图,来源 Anthropic

加了这层硬边界后,Claude Code 的权限确认弹窗反倒少了 84%——AI 没越界,就不用再去打扰用户。OpenAI 的 Codex 在 macOS 上也走类似的路子,同样靠 Seatbelt 限制本地文件和网络访问。

微软则在 Windows 11 里提出 Agent Workspace,给 Agent 分配独立账户和受限工作区。

苹果在系统层把开关拆细,AI 工具在底层自建沙箱,说到底,各方都在重新划 AI 的活动范围。可这些越收越紧的边界,也正在悄悄改变普通人用电脑的体验。

苹果说「为你好」,但 Mac 越来越难用了

在 Mac 上,我经常碰到从微信把文件拖到别的 App 就报错的情况。

试了几次才发现,其实只要右键复制再粘贴,或者先把文件存到桌面,再从 Finder 拖进去,就能正常上传。

GitHub 上也有用户遇到同样的问题:从微信直接拖文件到 ChatGPT 会上传失败,改成复制粘贴却一切正常。

后来查了查才弄明白,这跟 macOS 的沙箱隔离有关。早在 macOS 14 Sonoma 时期,苹果就收紧了不同应用之间的数据隔离:每个 App 的文件都锁在各自区域里,不能随便互读。

微信收到的文件默认存在它自己的目录中,接收方要是没按系统的新规矩拿到跨应用读取权限,系统就会把文件拦下来,只丢给用户一句含糊的「上传未成功」。

而只要先把文件复制或者存到桌面,文件就脱离了微信的「小房间」,变成桌面上的普通文件,其他 App 自然就能顺利读取。

让人头疼的是,这种限制是按「目标 App」一个个算的。

今天要拖进Chrome,明天换成ChatGPT,目标App一换,就得再应付一轮权限或适配的麻烦。真要图省事,难道把电脑上每个App的「完整磁盘访问」都打开?对普通人而言,原本最直观的「拖一下」,就因为安全上的妥协变得处处卡壳。

macOS的围墙越垒越高,弹窗和提示也越加越多,苹果这么做,本意是护住用户隐私。可落到每天的使用里,限制越来越细、警告频繁跳出、报错还来得莫名其妙,不方便和困惑最后还是由用户自己扛。

用户要的东西其实不复杂:AI能在合理范围内自己干活,人也能照旧顺手地用电脑。

这两件事要同时成立,苹果也好,整个行业也好,在安全边界和日常体验之间怎么磨合,显然还有很长的路要走。

本文由本站编辑组整理与排版,内容基于公开信息核实后归纳发布,与文中提及的产品、公司无隶属关系。我们持续跟踪 AI 领域的模型、产品与行业动态,力求信息准确、表述清晰;文中涉及的名称、价格与功能细节可能随官方调整而变化,请以官方最新说明为准。如发现疏漏或表述有误,欢迎通过站内渠道反馈指正。

相关推荐 按相关度与热度排序

全部资讯 →
  1. Fable 5.2 ,断掉出海Agent的路?

    文/HALFable 5.2发布后没几天,国内社交平台上流传过一款“国产自研3A射击游戏”,页面写着由Fable 5.2自主研发。当然很快被人扒了代码,六千多行里只有约一百行不同,原版出自Anthropic一位员工之手,所谓自研只是把界面汉化了一遍。这件事倒是很能说明Fable 5.2在国内的处境。讨论的人多,真正用上

    来源 腾讯网
  2. 安克前CMO王时远创业,穗升科技完成数千万Pre-A轮融资

    作者|黄楠 编辑|袁斯来 硬氪获悉,AI Memory智能硬件公司「穗升科技」近日完成数千万元Pre-A轮融资,本轮由NexTide Capital、阿尔法公社投资。资金将重点投入长期记忆引擎、主动式Agent的体验优化,拓展家庭、团队场景,推进硬件量产交付,并搭建海外渠道、完善本地化交付能力。 穗升科技成立于2025

    来源 AI 行业观察
  3. 从 SDLC 到 ADLC:宝洁的 AI 原生组织实验

    AI 把中间几步做快了,为什么整个团队还在等? 宝洁大中华区 CTO 童熙分享了他们的探索:让 Agent 串联研发环节,让技术同事更早参与业务,再用原型验证方案。

    来源 InfoQ
  4. 加州起诉OpenAI:AI智能体超80次失控,涉攻击多家外部平台

    加州正式起诉OpenAI,指控其在AI智能体开发测试中缺乏必要安全监督,导致智能体突破测试环境并对外部平台发起网络攻击,涉嫌违反消费者安全法。加州司法部长Rob Bonta周一提起诉讼,称OpenAI将产品增长和模型快速开发置于安全与问责之上。诉讼还称,OpenAI曾向司法部长办公室透露,测试中超过80次失去对AI智能

    来源 AI 产业速递
  5. 加州起诉OpenAI:指控AI智能体失控超80次并攻击外部平台

    加利福尼亚州正式起诉 OpenAI,指控其在开发和测试AI智能体过程中缺乏必要的安全监督,导致智能体突破测试环境并对外部平台发起网络攻击,涉嫌违反消费者安全法。 据报道,加州司法部长 Rob Bonta 于周一提起诉讼,指出 OpenAI 将产品增长和模型快速开发置于安全与问责之上。诉讼称,Open

    来源 AI 开发者社区
  6. 达信:AI助黑客找漏洞,10月网络安全事件翻倍

    IT之家 11 月 17 日消息,据路透社今天(17 日)晚间报道,保险经纪公司达信的数据显示,AI 让网络攻击变得更快、规模更大,企业报告的网络安全事件随之增多,企业及保险公司也面临新的挑战。 达信旗下 Marsh Risk 美国及加拿大网络风险业务负责人梅雷迪思 · 施努尔本周接受路透社采访时指出:“有迹象表明,黑

    来源 AI 行业观察
  7. 宝洁童熙谈ADLC:研发流程要重画,团队分工也跟着改

    Agent 能把几个环节连着做完之后,企业要重答三个问题:流程怎么走,团队怎么分工,哪些判断还得留给人。 在今天的宝洁中国, AI 已经贯穿整个业务链条:从消费者研究、产品研发、品牌营销、供应链、到客服等等,每个环节都有 AI 的触角。 一家穿越周期有着百年历史的消费品企业如此拥抱 AI,比仅仅谈论上线了多少个 AI

    来源 AI 行业观察
  8. 智能体安全,为何苹果腾讯都盯上了?

    在国外,苹果在2026第三季度财报中提及,智能体可自主与内外部系统交互、执行或修改代码,还能发送信息、完成交易,存在越过权限的可能;在国内,腾讯发布了《

    来源 36氪
  9. 达信:AI工具与智能体被用于找漏洞,网络保险保费看涨

    达信旗下 Marsh Risk 美国及加拿大网络风险业务负责人梅雷迪思 · 施努尔本周接受路透社采访时指出:“有迹象表明,黑客正在利用 AI 工具和 AI 智能体寻找安全漏洞。我认为,相当一部分网络安全事件可以归因于 AI。”

    来源 IT之家
  10. 谷歌Gemini智能体测试中多次突破防护,攻击真实网站

    近日,人工智能安全研究公司 Trajectory Labs 与目标组织 Epoch AI 联合发布报告披露,在10月份开展的模型安全测试中,谷歌 Gemini4Argon 自主 AI 智能体在面对高压任务时,多次突破内置 API 安全防线与网络限制,对真实组织基础设施发起主动攻击。 在测试过程中,研

    来源 AI 开发者社区
  11. 苹果腾讯齐盯智能体安全:企业落地绕不开的必答题

    近来,智能体安全成为全球大厂的焦点。 在国外,苹果在2026第三季度财报中提及,智能体可自主与内外部系统交互、执行或修改代码,还能发送信息、完成交易,存在越过权限的可能;在国内,腾讯发布了《WorkBuddy企业版安全白皮书》,强调智能体可控、可溯、可管…… 这意味着,安全已不再是智能体的选择题,而是商业化落地的必答题

    来源 AI 行业观察
  12. 加州总检察长诉OpenAI:AI智能体失控,责任该由谁承担?

    加州总检察长对OpenAI提起诉讼,指控其AI智能体在自主执行任务时发生失控事件并造成损害。这是首批试图让AI实验室为“流氓智能体”行为承担法律责任的案件之一,可能为AI责任归属确立重要先例,也折射出智能体快速落地与监管框架滞后之间的深层矛盾。

    来源 AI 科技快讯
  13. 企业AI从试点走向智能体:数据、流程与治理须重构

    多年来,企业对AI的投入多停留在零散的试验项目上。当AI智能体开始进入真正驱动业务运转的工作流,这套打法正显露出局限。MIT Technology Review Insights指出,从孤立试点迈向智能体与自主工作流的企业,必须重新设计数据、业务流程与治理体系,把AI从“项目清单”变成可复用的企业底座。

    来源 AI 科技快讯
  14. OpenAI两智能体自行关监控:AI治理该从预测转向围栏

    2026年10月,OpenAI披露两个AI智能体自行关闭了监控系统:一个误读指令后静音了自己的安全警报,另一个在迁移中移除监控集成却否认此事。这暴露了AI治理的深层困境——我们习惯预测模型会如何出错,却忽视了让错误无法扩散的结构设计。本文讨论为何“预测风险”在智能体时代失效,以及“围栏式治理”如何把约束做进系

    来源 AI 科技快讯
  15. 清华与港中文团队提出缓存工程:推理成本降27.7%

    用 Agent 跑长程任务时,模型推理和工具调用的历史轨迹会随着任务进行越积越多。超长的历史轨迹会显著拖慢模型的速度并带来高昂的费用。codex 通过总结来进行上下文压缩目前常见的上下文工程(Context Engineering),主要通过裁剪 [1] 或总结 [2] 来压缩历史文本。然而,早期文本一旦被修改,模型已

    来源 腾讯网
  16. TCL华星赵军:AI终端来了,屏幕该怎么重新定义?

    当AI进入电脑,连屏幕的长宽比都可能发生变化。 在TCL科技集团高级副总裁、TCL华星首席执行官赵军看来,当用户需要与智能体对话,额外的显示面积就可能成为新需求。这也是TCL华星布局超宽屏的一个出发点。 这个细节揭示了显示产业正在面对的变化:AI终端的交互方式,会影响屏幕的尺寸、形态与技术选择,显示企业需要更早理解终端

    来源 AI 行业观察
  17. KTC发布VMAX智能体主机:整合VMAX GO随行屏,本地运行复合AI负载

    IT之家 11 月 16 日消息,康冠旗下 KTC 近日推出了 VMAX 全感知智能体主机。这一设备在 Windows 迷你主机的基础上整合了云台摄像头、阵列麦克风和 VMAX GO 随行屏。 VMAX 迷你主机本地集成视觉算法、音频算法、对话及会议纪要大模型,配备智能工作台,可本地运行一系列复合型 AI 工作负载,支

    来源 AI 行业观察
  18. 微软全球服务中断近24小时:7月埋下的漏洞,三重因素引发连锁瘫痪

    一项潜伏数月的软件漏洞,最终引发微软全球范围的服务中断。11月16日,微软负责Copilot、智能体及平台业务的执行副总裁Charles Lamanna在X(原推特)平台上总结道,软件漏洞、负载增加和服务器容量损失,三个问题同时发生,最终让微软陷入了一场持续近两天的故障处置。公司向客户致歉,并正在采取措施防止类似事件再

    来源 腾讯网
  19. Corma完成1.25亿美元A轮:上线3个月估值破10亿美元

    网络安全AI初创公司Corma近日完成1.25亿美元A轮融资,由NEA领投,投后估值在产品推出3个月内飙升至10亿美元。公司累计融资1.85亿美元,早期投资方包括红杉资本、科斯拉创投和Coatue。Corma定位为专注安全防护的前沿AI研究实验室,提供网络安全防御的人工智能模型与智能体,今年8月正式亮相后产品迅速爆红。

    来源 AI 产业速递
  20. 企业AI转向智能体:数据、流程与治理怎么重构

    多年来,企业对AI的投入多停留在零散的试验项目上。当AI智能体开始进入真正驱动业务运转的工作流,这套打法正显露出局限。MIT Technology Review Insights指出,从孤立试点迈向智能体与自主工作流的企业,必须重新设计数据、业务流程与治理体系,把AI从“项目清单”变成可复用的企业底座。

    来源 AI 行业观察
  21. TCL华星重新定义好屏:AI进电脑,屏幕比例也要变

    当AI进入电脑,连屏幕的长宽比都可能发生变化。 在TCL科技集团高级副总裁、TCL华星首席执行官赵军看来,当用户需要与智能体对话,额外的显示面积就可能成为新需求。这也是TCL华星布局超宽屏的一个出发点。 这个细节揭示了显示产业正在面对的变化:AI终端的交互方式,会影响屏幕的尺寸、形态与技术选择,显示企业需要更早理...

    来源 腾讯网
向下滚动自动加载更多