DeepSeek官网代码现Cyber网安模型:分企业版个人版,灰度测试中
IT之家 10 月 30 日消息,今日有大量开发者在 DeepSeek 官网的前端代码中发现了一组与“Cyber”网络安全模型相关的申请入口与接口逻辑。 从流出的代码信息来看,申请页面的路由指向 /usage/ model-application,并设置了 feature gate 开关,未获得权限的账号访问时会被重定
10月30日,不少开发者翻看 DeepSeek官网前端代码时,找到了一组“Cyber”网络安全模型相关的申请入口和接口逻辑。
从流出的代码看,申请页面路由指向 /usage/ model-application,还带 feature gate 开关;没有权限的账号访问时会被跳回用量页面。代码里另有 Cyber Key 创建、额度管理相关接口,以及企业版、个人版两套不同的申请模板。
代码中出现了两个模型标识:cyber-personal-v3 和 cyber-enterprise-v4。前者面向个人安全从业者,申请时要提供身份证信息并完成人脸核验;后者面向企业主体,除实名材料外还要交营业执照和授权书。
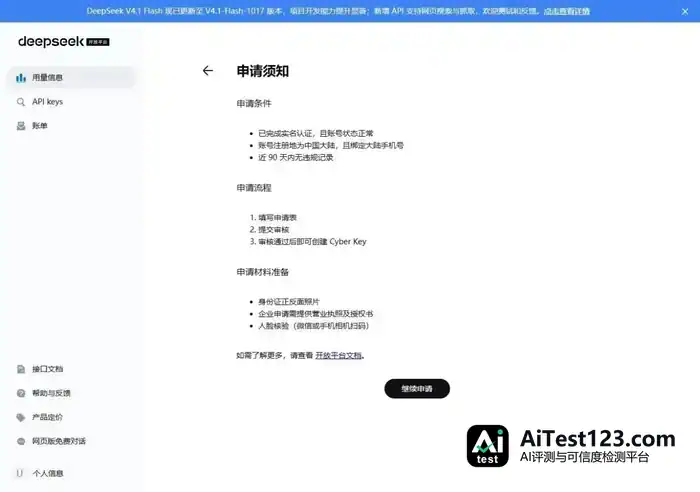
流出的申请须知显示,两类渠道的共同门槛是:账号已完成实名认证且状态正常、注册地为中国大陆并绑定大陆手机号、近 90 天内无违规记录。流程上,先填申请表、提交审核,通过后再创建 Cyber Key。
目前这个入口没有出现在 DeepSeek 的公开菜单里,还处于灰度测试状态,绝大多数人只能找到代码引用,看不到前端入口。
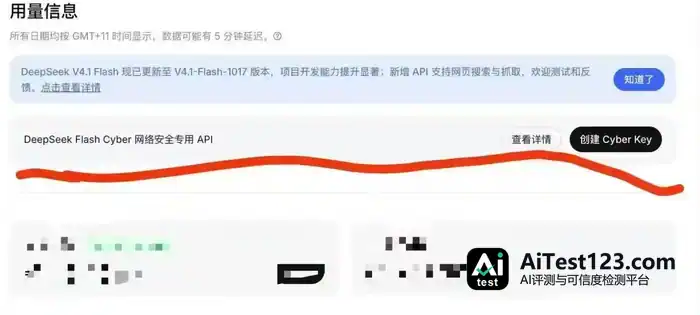
有用户反馈,只有被灰度覆盖到的账号才会在用量页面看到相关板块;进去后如果有权限,会显示“DeepSeek Flash Cyber 网络安全专用 API”区域。灰度范围眼下仍相当有限。
这么看,DeepSeek 可能正把网络安全专用能力从通用模型中拆出来,用独立模型标识和 Key 体系做准入管理。
截至现在,DeepSeek 官方还没就 Cyber 模型发过任何正式公告。上述信息均来自对官网 JavaScript 代码的逆向观察,以及灰度用户的零散反馈。
这个模型会不会正式推向市场、面向哪些主体开放、定价和调用规则怎么定,都还不确定。